Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Klever Union»
Klever Union
517
766
6
4
1.8K
Добро пожаловать на канал Klever Union! Новости экосистемы Klever для русскоязычной аудитории!
Официальное русскоязычное сообщество в телеграм: telemetr.me/Klever_RUS
Сообщество сторонников Klever telemetr.me/TokenPortApp
Официальное русскоязычное сообщество в телеграм: telemetr.me/Klever_RUS
Сообщество сторонников Klever telemetr.me/TokenPortApp
Подписчики
Всего
318
Сегодня
0
Просмотров на пост
Всего
41
ER
Общий
12.89%
Суточный
8.49%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 5 из 517 постов
Смотреть все посты
Пост от 25.10.2026 03:07
37
0
0
VerWallet Update
С последним обновлением VerWallet представил единую seed-фразу для двух сетей: KleverChain и GRAM.
Seed-фраза совместима с Klever Wallet, Trust Wallet и MetaMask, что позволяет использовать существующие кошельки.
Мы также работаем над интеграцией EVM-сетей: Base, Polygon, Arbitrum и Ethereum.
VerWallet постепенно становится мультисетевым кошельком прямо в Telegram.
@verwallet_bot
Пост от 17.10.2026 13:17
10
0
0
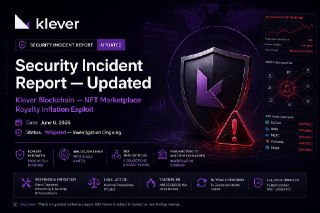
Как Klever Pulse помог сделать KleverChain безопаснее
Сегодня обнаружил интересную деталь, которой хочу поделиться с сообществом.
23 сентября в публичной базе уязвимостей появилась информация о серьёзной проблеме безопасности KleverChain (CVE-2026-82405).
Ошибка в логике проверки разрешений позволяла злоумышленнику при определённых условиях получить полный контроль над чужим аккаунтом без подписи владельца. Потенциальные последствия: кража всех активов или полная потеря доступа к кошельку.
Уязвимость получила оценку 8,7 из 10 и была исправлена в июле, в версии v1.7.20.
Но самое интересное для нас произошло несколькими месяцами ранее.
В начале июня наш проект Klever Pulse обнаружил подозрительную активность в блокчейне. Мы сообщили об этом команде Klever, после чего расследование подтвердило эксплуатацию критической ошибки, позволившей злоумышленнику создать около 486 миллионов KLV.
Команда Klever официально подтвердила нашу роль в обнаружении инцидента в своём отчёте.
После этих событий разработчики приостановили работу над дорожной картой и сосредоточились на масштабной проверке безопасности сети совместно с аудиторами CertiK.
В ходе последующей работы были обнаружены и устранены другие серьёзные уязвимости, включая возможность захвата аккаунтов.
Разумеется, мы не утверждаем, что именно Klever Pulse обнаружил все эти ошибки. Но наш сигнал стал частью той цепочки событий, после которой безопасность сети превратилась в главный приоритет разработчиков.
И здесь есть о чём задуматься.
Если бы июньская атака осталась незамеченной, насколько долго эти проблемы продолжали бы существовать? И какими могли оказаться последствия?
Я рад, что наш небольшой независимый проект смог принести реальную пользу не только разработчикам Klever, но, возможно, и тысячам пользователей сети.
Мы создавали Klever Pulse как инструмент аналитики и мониторинга. А оказалось, что прозрачность блокчейна и независимое наблюдение могут быть важной частью его безопасности.
Для меня это ещё одно подтверждение, что даже небольшие проекты способны приносить пользу всей экосистеме.
Источники:
• Официальный отчёт Klever с упоминанием Klever Pulse
• Решение Klever о масштабном усилении безопасности
• Отчёт об уязвимости захвата аккаунтов
👎
1
😁
1
Пост от 09.10.2026 18:46
99
0
1
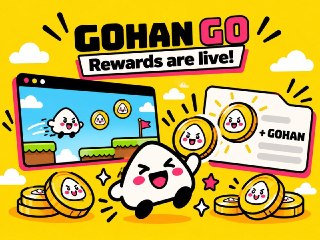
🍙 Награды GOHAN GO уже доступны!
Играй, проходи уровни, зарабатывай $GOHAN и забирай свои награды!
Это первая тестовая кампания перед запуском Game Factory.
🎮 gohan.meme
Играй, проходи уровни, зарабатывай $GOHAN и забирай свои награды!
Это первая тестовая кампания перед запуском Game Factory.
🎮 gohan.meme
Пост от 09.10.2026 17:22
56
0
1
Klever: активность сообщества в X за 2–9 октября 📊
Проанализировали выборку из 59 публикаций и ответов от 35 аккаунтов. На момент проверки они собрали 2 102 взаимодействия — лайки, репосты, ответы и цитирования.
Самые заметные темы недели:
🎁 Розыгрыши и участие сообщества
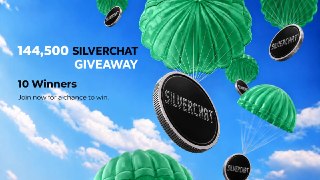
[Розыгрыш SILVERCHAT](https://x.com/klever_io/status/2107833333434773826) стал лидером выборки: 1 177 взаимодействий, включая 326 ответов. На него пришлось 56% всех найденных взаимодействий. Конкурс привлекает внимание, но его результаты стоит оценивать отдельно от обычной активности.
🔐 Безопасность и самостоятельное хранение
Защита recovery phrase, проверка получателей переводов и предупреждения о мошенничестве регулярно появлялись в коммуникации Klever. В обсуждениях пользователи также выделяли безопасность как важное качество кошелька.
🔄 Практическое использование экосистемы
Обсуждали свопы, удобство управления активами в одном приложении и интеграции. [Публикация Swopus о работе в нескольких сетях](https://x.com/swopuscom/status/2106367915859529979) получила 70 взаимодействий, включая 19 ответов.
🗳 KFI и управление сетью
[Пост о роли KFI в управлении](https://x.com/klever_org/status/2108156556592234574) собрал 52 взаимодействия. В центре темы — параметры сети, предложения экосистемы и участие сообщества.
💬 Ожидания держателей KLV
Встречались просьбы усилить продвижение и вопросы о сжигании токена. Одновременно звучала позиция: сначала развивать продукты и приложения, чтобы их польза стала основой продвижения.
Главный вывод: конкурсная механика дала самый заметный всплеск внимания. За её пределами обсуждения касались безопасности, удобства продуктов и развития экосистемы.
*Обзор основан на ограниченной выборке X
😁
2
👎
1
Пост от 27.09.2026 17:21
1
0
0
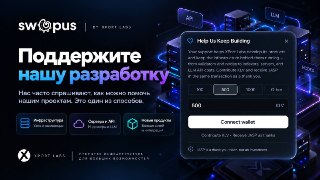
Нас часто спрашивают, как можно помочь нашим проектам. Это один из доступных способов поддержать нас.
Все средства идут на оплату LLM/API, разработку новых функций, интеграцию новых сетей и развитие кросс-чейн направления.
Такая поддержка помогает нам двигаться быстрее и выпускать больше новых возможностей для пользователей.
Поддержать разработку → swapus.com
Все средства идут на оплату LLM/API, разработку новых функций, интеграцию новых сетей и развитие кросс-чейн направления.
Такая поддержка помогает нам двигаться быстрее и выпускать больше новых возможностей для пользователей.
Поддержать разработку → swapus.com