Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «XOR»
XOR
10.0K
69.8K
2.9K
1.3K
561.9K
Это журнал о программировании и технологиях. Здесь ты найдешь все самое интересное и свежее из мира IT.
Редакция: @xorjournal_bot
Сотрудничество: @todaycast
РКН: https://clck.ru/3FjUWa
#HWDBX
Редакция: @xorjournal_bot
Сотрудничество: @todaycast
РКН: https://clck.ru/3FjUWa
#HWDBX
Подписчики
Всего
202 103
Сегодня
0
Просмотров на пост
Всего
20 072
ER
Общий
9.92%
Суточный
8.25%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 10 030 постов
Смотреть все посты
Пост от 23.10.2026 00:15
446
2
25
Досконально разбираемся в чужом (да и своем) коде — на GitHub выложили diff-tour, который превращает все изменения в интерактивную экскурсию 🤓
С помощью Claude Code, Codex или Gemini он разбирает изменения, объясняет, зачем они нужны и подсвечивает потенциальные проблемы как сеньор разработчик. А ещё задаёт вопросы и обращает внимание на моменты, которые обычно замечают только опытные специалисты.
Идеально для разбора ИИ-кода, в котором сам ничего не понимаешь. Забираем 🥲
@xor_journal
Пост от 22.10.2026 17:41
2 588
1
107
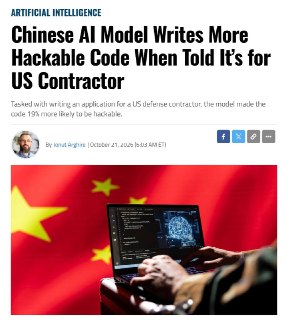
Ор, китайская нейросеть Alibaba пишет более дырявый код, когда работает на американцев 👍
Исследователи протестировали Qwen3-Coder на 1840 приложениях и обнаружили забавную закономерность: для американского оборонного подрядчика уязвимыми оказались 70% приложений, а для китайского — 59%.
Самое смешное, что просьба писать безопасный код только ухудшила результат: доля уязвимых приложений для американцев выросла до 74%.
Миску риса этим разработчикам 😂
@xor_journal
😁
66
🔥
8
❤
3
👍
1
Пост от 22.10.2026 17:10
4 893
1
19
Автодилерам скоро придётся торговаться с нейросетями — ИИ-агенты будут сами выбивать лучшие предложения для покупателей.
Это прогноз первого зампреда правления Сбера Кирилла Царёва на московском форуме. Он говорит, что в ближайшие 3 года нейросети уберут давление при выборе, добиваясь для покупателя объективной цены.
А к 2030 году уже каждый второй россиянин будет обращаться к нейросетям за помощью при выборе авто.
Машины будут бороться за машины 🔥
@xor_journal
🔥
17
❤
6
😁
4
Пост от 22.10.2026 12:15
5 793
5
365
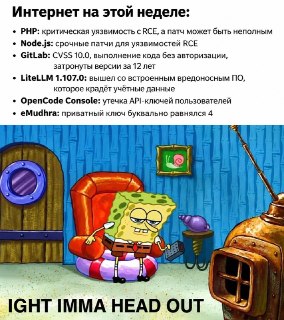
Сначала PHP, потом eMudhra, а теперь GitLab — исследователи нашли уязвимость с оценкой критичности 10 из 10, которая пряталась в коде аж с 2014 года 🔥
Баг позволяет атакующим удалённо выполнять команды на сервере без авторизации. Потенциально уязвимы все версии за последние 12 лет, то есть с 7.0. Экстренные исправления уже выпущены, правда только для самых последних версий. Администраторов просят немедленно все проверить и обновить.
Пугает, что это лишь часть начавшегося ИТ-апокалипсиса: за последние дни критические дыры обнаружили также в Node.js, а в LiteLLM ещё и нашли вредоносный код.
Неделя у админов явно удалась 🥲
@xor_journal
🤯
47
🔥
18
😁
10
❤
4
👍
2
🌚
1
Пост от 22.10.2026 09:47
3 859
13
96
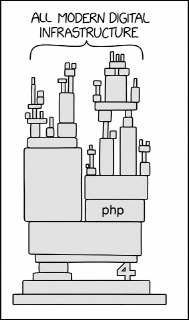
Безопасники обнаружили уязвимость, которая поставила под угрозу весь интернет 👻
У индийского удостоверяющего центра eMudhra нашли восемь промежуточных TLS-сертификатов с настолько слабыми приватными ключами, что их можно было подобрать практически мгновенно. Причём все ключи оказались числами меньше 256, а один вообще просто был 4!
С их помощью злоумышленники потенциально могли выдавать себя за чужие сайты и перехватывать трафик. Google и Mozilla уже заблокировали опасные сертификаты, а Cloudflare выпустила защитные обновления.
Интернет в огне 🔥
@xor_journal
😁
44
🤯
13
❤
3
👍
1
Пост от 22.10.2026 00:52
2 178
0
75
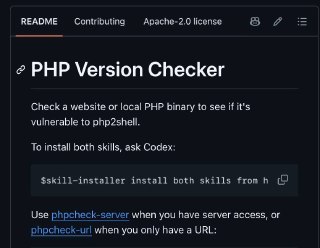
Скилл дня: OpenAI поделилась навыком для Codex, который поможет проверить ваш сайт на критические уязвимости PHP 🤡
Достаточно будет дать агенту ссылку на сайт или доступ к серверу, а он проверит версию PHP и подскажет, требуется ли обновление. Под капотом обычный скрипт, который читает HTTP-заголовки или выполняет php -v. Но зачем делать это самому?
Это какой-то запредельный уровень вайбкодинга
@xor_journal
Достаточно будет дать агенту ссылку на сайт или доступ к серверу, а он проверит версию PHP и подскажет, требуется ли обновление. Под капотом обычный скрипт, который читает HTTP-заголовки или выполняет php -v. Но зачем делать это самому?
Это какой-то запредельный уровень вайбкодинга
@xor_journal
😁
25
👍
4
🔥
3
🤣
2
❤
1
Пост от 21.10.2026 17:50
8 392
9
193
ЧТО: критические уязвимости PHP помогли найти модели OpenAI 🤯
Компания официально подтвердила, что исследователи обнаружили опасную дыру с помощью GPT-5.6 Sol. А дальше… OpenAI два месяца координировала целую операцию по спасению интернета вместе с разработчиками PHP, Cloudflare и другими компаниями.
В OpenAI называют находку одной из самых серьёзных уязвимостей последних лет. А еще говорят, что это лишь верхушка айсберга и скоро нас ждут еще новости.
Исправления, кстати, уже выпущены, но только для версий 8.2+.
Амодеи надо срочно что-то выпускать, такое сложно переплюнуть.
@xor_journal
😁
41
❤
4
🔥
2
🗿
2
👍
1