Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Системный Администратор (Сисадмин)»
Системный Администратор (Сисадмин)
5.7K
1.6K
2.0K
25
16.9K
Настройка серверов Windows, Linux, сетевое оборудование Cisco Systems, D-Link, HP, Huawei, Juniper, MikroTik. Книги и мануалы для сисадминов.
По всем вопросам @evgenycarter
РКН clck.ru/3KoGJ3
По всем вопросам @evgenycarter
РКН clck.ru/3KoGJ3
Подписчики
Всего
14 301
Сегодня
+3
Просмотров на пост
Всего
1 068
ER
Общий
7.47%
Суточный
4.95%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 5 660 постов
Смотреть все посты
Пост от 19.10.2026 12:05
1
0
0
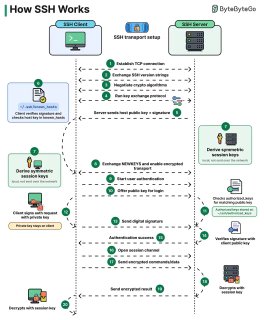
Как работает SSH
📲 Мы в MAX
👉 @sysadminof
📲 Мы в MAX
👉 @sysadminof
🔥
1
Пост от 19.10.2026 10:02
354
0
5
⚡️Вебинар «Резервирование и аварийное восстановление на базе облака. Простые шаги, инструменты, практические примеры»
🗓 Дата: 22.10.26
🕚 Время: 11:00
Текущие реалии диктуют новые правила: если раньше DR можно было отложить, а резервные копии хранить на той же площадке, то сегодня такой подход создаёт слишком высокие риски для непрерывности бизнеса.
Разберём базовые принципы отказоустойчивости и пошаговый сценарий, как на базе облака быстро создать резервную площадку: от гигиены резервного копирования и приоритизации систем до выбора инструментов и реального кейса облачного DR.
Программа вебинара:
🔹Базовая гигиена резервного копирования
🔹 Как определить, что действительно важно
🔹 Инструменты для резервирования и DR
🔹 Лучшие практики облачного DR
🔹 Вопросы и ответы
💭 Обсудим ваши вопросы, сложности с выбором инструментов, типичные ошибки при построении DR и практические шаги для старта.
ЗАРЕГИСТРИРОВАТЬСЯ
👍
1
Пост от 19.10.2026 09:28
3
0
1
Знакомство с SSH
Как гласит википедия, «SSH — сетевой протокол прикладного уровня, позволяющий производить удалённое управление операционной системой и туннелирование TCP-соединений (например, для передачи файлов). Схож по функциональности с протоколами Telnet и rlogin, но, в отличие от них, шифрует весь трафик, включая и передаваемые пароли. SSH допускает выбор различных алгоритмов шифрования. SSH-клиенты и SSH-серверы доступны для большинства сетевых операционных систем». Когда в первый раз знакомишься с ним, то, скорее всего, он представляется как средство для доступа к удалённому серверу. В первую очередь, так оно и есть. Однако его возможности намного шире.
Что может протокол SSH:
заменить telnet — обеспечить доступ к терминалу удалённой машины по шифрованному каналу;
заменить ftp — обеспечить обмен файлами с удалённой машиной по шифрованному каналу и без необходимости обходить ограничения, которые присущи ftp при работе через NAT и прокси;
обеспечить проброс портов — обеспечить доступ к портам с локальной машины или её сети на порты, которые доступы удалённой машине;
socks-прокси — обеспечить локальное устройство или целую сеть socks-прокси через удалённую машину;
выполнение команд на удалённой машине из скриптов локальной машины.
https://habr.com/ru/articles/802179/
📲 Мы в MAX
👉 @sysadminof
👍
1
Пост от 18.10.2026 21:02
177
0
7
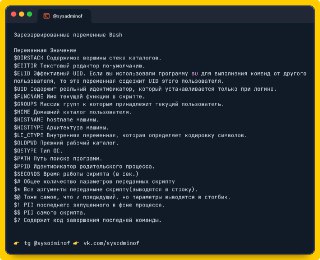
Зарезервированные переменные Bash
Переменная Значение
$DIRSTACK Содержимое вершины стека каталогов.
$EDITOR Текстовый редактор по-умолчанию.
$EUID Эффективный UID. Если вы использовали программу su для выполнения команд от другого пользователя, то эта переменная содержит UID этого пользователя.
$UID Содержит реальный идентификатор, который устанавливается только при логине.
$FUNCNAME Имя текущей функции в скрипте.
$GROUPS Массив групп к которым принадлежит текущий пользователь.
$HOME Домашний каталог пользователя.
$HOSTNAME hostname машины.
$HOSTTYPE Архитектура машины.
$LC_CTYPE Внутренняя переменная, которая определяет кодировку символов.
$OLDPWD Прежний рабочий каталог.
$OSTYPE Тип ОС.
$PATH Путь поиска программ.
$PPID Идентификатор родительского процесса.
$SECONDS Время работы скрипта (в сек.)
$# Общее количество параметров переданных скрипту
$* Все аргументы переданыне скрипту(выводятся в строку).
$@ Тоже самое, что и предыдущий, но параметры выводятся в столбик.
$! PID последнего запущенного в фоне процесса.
$$ PID самого скрипта.
$? Содержит код завершения последней команды.
📲 Мы в MAX
👉 @sysadminof
🔥
2
👍
1
Пост от 16.10.2026 15:58
97
0
1
🥷 Пентест инфраструктуры: поиск слепых зон IDS/IPS
Приглашаем на открытый урок.
🗓 21 октября в 20:00 МСК
🆓 Бесплатно. Урок в рамках старта курса «Пентест. Инструменты и методы проникновения в действии».
Программа вебинара
✔️Анализ архитектуры защищаемой инфраструктуры и определение точки размещения IDS/IPS
✔️Исследование механизмов обнаружения атак
✔️Анализ сигнатурных и алгоритмических ограничений и выявление «слепых зон» системы обнаружения
✔️Анализ событий безопасности и результатов пентеста
✔️Оценка эффективности настроенных механизмов защиты
Кому будет интересно:
Пентестерам и специалистам Red Team, инженерам и администраторам сетевой инфраструктуры, специалистам по информационной безопасности, SOC-аналитикам и инженерам IDS/IPS. А также всем, кто хочет понять не только, как работает защита, но и почему она иногда не срабатывает.
🔗 Ссылка на регистрацию: https://vk.cc/d2XEgY
Реклама. ООО «Отус онлайн-образование», ОГРН 1177746618576
Пост от 16.10.2026 10:53
38
0
0
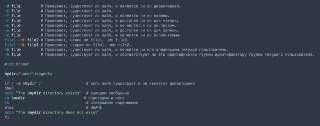
Bash. Проверки файлов
Kоманды позволяют проверять различные условия, касающиеся файлов
-d file # Проверяет, существует ли файл, и является ли он директорией.
-e file # Проверяет, существует ли файл.
-f file # Проверяет, существует ли файл, и является ли он файлом.
-r file # Проверяет, существует ли файл, и доступен ли он для чтения.
-s file # Проверяет, существует ли файл, и не является ли он пустым.
-w file # Проверяет, существует ли файл, и доступен ли он для записи.
-x file # Проверяет, существует ли файл, и является ли он исполняемым.
file1 -nt file2 # Проверяет, новее ли file1, чем file2.
file1 -ot file2 # Проверяет, старше ли file1, чем file2.
-O file # Проверяет, существует ли файл, и является ли его владельцем текущий пользователь.
-G file # Проверяет, существует ли файл, и соответствует ли его идентификатор группы идентификатору группы текущего пользователя.
#!/bin/bash
mydir=/home/likegeeks
if [ -d $mydir ] # если файл сущетсвует и он является директорией
then
echo "The $mydir directory exists" # выводим сообщение
cd $mydir # переходим в него
ls # отображаем содержимое
else # ИНАЧЕ
echo "The $mydir directory does not exist"
fi
📲 Мы в MAX
👉 @sysadminof
Пост от 15.10.2026 09:10
193
0
10
Протоколы TLS/SSL | Защищенные сетевые протоколы
00:00 - Протоколы TLS/SSL
02:05 - Место TLS/SSL в моделях TCP/IP и OSI
04:10 - История TLS/SSL
07:25 - Приватность данных в TLS/SSL
08:25 - Целостность данных в TLS/SSL
10:18 - Аутентификация в TLS/SSL
12:20 - Как прикладные протоколы используют TLS/SSL
13:55 - Итоги
источник
📲 Мы в MAX
👉 @sysadminof
🔥
1