Инструменты
Каталог TGAds
Мониторинг
Детальная статистика
Анализ аудитории
Бот аналитики
Полезная информация
Инструкция Telemetr
Документация к API
MCP для ИИ-ассистента
Чат Telemetr
Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Международная Ассоциация Независимых Блогеров»
Международная Ассоциация Независимых Блогеров
36.8K
41.4K
6.2K
1.4K
17.4K
Если ты блогер, пиши
Подписчики
Всего
8 217
Сегодня
0
Просмотров на пост
Всего
107
ER
Общий
1.31%
Суточный
0.97%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 36 820 постов
Смотреть все посты
Пост от 21.09.2026 12:05
18
0
0
А теперь давайте порассуждаем логически. Доклинические испытания так называемых "вакцин" всегда проходят на животных.
Что имеем в совсем недавнем прошлом? Гибель сотен собак от вакцины "Мультикан-8". Если поднять историю разработки данной "вакцины", то увидим, что помимо производителя препарата НПП "Ветбиохим", были задействованы институт Гамалеи и Научно-исследовательский институт диагностики и профилактики болезней человека и животных.
То есть, у нас есть прямая связь не только между разработчиками "вакцины" Мультикан-8, но и разработчиками новых "экспериментальных" субстанций для людей от "оспы обезьян". И там, и там фигурирует Гамалеи.
А через Гамалеи мы выходим сначала на компанию Parexel, засветившуюся в знаменитом списке биолабораторий, озвученном на брифинге, ныне покойным генералом Игорем Кирилловым, а затем и на Голдман Сакс, BlackRock, Vanguard, JPMorgan Chase...
И мы почти уверены, что участие в клинических исследованиях экспериментальных препаратов от "оспы обезьян" "48 ЦНИИ", принадлежащем Минобороны России" не случайно.
Если проанализировать действия Госдепа США с 2011 года, то увидим, что он, через через Агентство перспективных оборонных исследовательских проектов (DARPA) постоянно финансировал разработки экспериментальных "вакцин" от самых различных "болезней".
По странному стечению обстоятельств мы видим, что финансирование, производство, испытания, что в России, что в США, так называемых "вакцин", не обходятся без участия военных. Почему? Что за этим скрывается?
Для справки: Безнадзорных собак также вакцинировали "Мультикан-8". И таких тендеров по стране сотни. Кто-нибудь отслеживал их дальнейшее состояние? Очень сильно сомневаемся.
Что имеем в совсем недавнем прошлом? Гибель сотен собак от вакцины "Мультикан-8". Если поднять историю разработки данной "вакцины", то увидим, что помимо производителя препарата НПП "Ветбиохим", были задействованы институт Гамалеи и Научно-исследовательский институт диагностики и профилактики болезней человека и животных.
То есть, у нас есть прямая связь не только между разработчиками "вакцины" Мультикан-8, но и разработчиками новых "экспериментальных" субстанций для людей от "оспы обезьян". И там, и там фигурирует Гамалеи.
А через Гамалеи мы выходим сначала на компанию Parexel, засветившуюся в знаменитом списке биолабораторий, озвученном на брифинге, ныне покойным генералом Игорем Кирилловым, а затем и на Голдман Сакс, BlackRock, Vanguard, JPMorgan Chase...
И мы почти уверены, что участие в клинических исследованиях экспериментальных препаратов от "оспы обезьян" "48 ЦНИИ", принадлежащем Минобороны России" не случайно.
Если проанализировать действия Госдепа США с 2011 года, то увидим, что он, через через Агентство перспективных оборонных исследовательских проектов (DARPA) постоянно финансировал разработки экспериментальных "вакцин" от самых различных "болезней".
По странному стечению обстоятельств мы видим, что финансирование, производство, испытания, что в России, что в США, так называемых "вакцин", не обходятся без участия военных. Почему? Что за этим скрывается?
Для справки: Безнадзорных собак также вакцинировали "Мультикан-8". И таких тендеров по стране сотни. Кто-нибудь отслеживал их дальнейшее состояние? Очень сильно сомневаемся.
Пост от 21.09.2026 11:54
10
0
0
Продолжение ⬆️
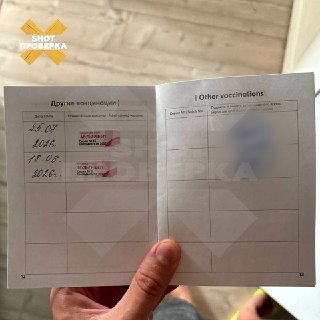
Если MAX зафиксирует нарушение карантина, система может автоматически заблокировать доступ к госуслугам или банковским операциям.
Устанавливать MAX или нет, решайте сами. Мы не паникуем, а просто хотим, чтобы вы понимали происходящее. Если вы пользуетесь MAX для важных дел, подумайте, какие данные вы туда отдаёте. Теперь вы знаете, кто ещё может их увидеть.
Если MAX зафиксирует нарушение карантина, система может автоматически заблокировать доступ к госуслугам или банковским операциям.
Устанавливать MAX или нет, решайте сами. Мы не паникуем, а просто хотим, чтобы вы понимали происходящее. Если вы пользуетесь MAX для важных дел, подумайте, какие данные вы туда отдаёте. Теперь вы знаете, кто ещё может их увидеть.
Пост от 21.09.2026 11:54
9
0
0
Друзья, прочитали исследование про MAX. Точнее про то, как устроены все супер-приложения, но на примере MAX.
Специалисты (помимо американских, в авторах указаны и специалисты из Индийского технологического института, Дели) подтвердили риски, о которых мы писали ранее. Не от того, что там вирус или хакеры, а от того, что это заложено в саму конструкцию.
MAX это не просто мессенджер. Это большая программа, внутри которой работают маленькие программы. Мини-приложения. Банк, магазин, запись к врачу, что угодно. Android считает большую программу и все маленькие одним целым. Одним доверенным существом. Значит, большая программа имеет ключи от всех маленьких. И может делать то, что маленьким не разрешено.
Что это значит на практике? MAX может делать снимок экрана мини-приложения без вашего ведома. Вы просто листаете, а картинка уже сохранена. MAX может читать и менять всё, что мини-приложения хранят в телефоне. Токены входа, документы, фото, переписку, настройки. Всё, что мини-приложение получило от вас, видит и MAX. Даже если вы давали разрешение только мини-приложению.
MAX может вставлять свой код прямо в работающее мини-приложение. Вы видите одну кнопку, а на самом деле она делает другое. И вы этого не заметите. Весь интернет-трафик мини-приложений идёт через MAX. В российской версии он ещё идёт через GOST TLS прокси. Это значит, что данные могут перехватываться. Не где-то далеко, а прямо внутри приложения.
MAX управляет входом и сессиями. Он может выдать себя за вас перед любым сервисом внутри. Сделать что-то от вашего имени. Например, отправить заявку, подтвердить операцию, забрать данные. Под угрозой всё, что вы когда-либо вводили в мини-приложениях. Паспорт, СНИЛС, номер карты, адрес, геолокация, контакты, фото, переписка. Если мини-приложение это получает, MAX это тоже видит. И может сохранить, изменить или передать дальше.
И самое неприятное. Это не баг. Это не дыра, которую случайно забыли закрыть. Это так работает любое супер-приложение. WeChat, например, тоже. Но MAX опаснее, потому что его навязывают, и потому что разработчик VK. Цитата из статьи: "Сообщается, что российская материнская компания MAX тесно связана с государственным преследованием за высказывания в Интернете».
Специалисты пришли к выводу. Супер-приложениям нельзя доверять как нейтральным посредникам. Пока мобильные системы и магазины приложений не дадут нам контроль, мы сами должны быть осторожны.
Если опираться на выводы специалистов из статьи, в условиях новой пандемии MAX превращается в идеальный инструмент тотального контроля. Главная особенность MAX в том, что он собирает геолокацию пользователей и передает данные властям. Если случится новая пландемия, то это позволит контролировать соблюдение карантина в реальном времени. Допустим, человек должен сидеть дома, но он вышел за пределы «разрешенной зоны». Приложение видит и сразу сигнализирует об этом. Известны случаи, когда пользователей, отключавших геолокацию, просто блокировали. То есть отказаться от слежки нельзя, иначе приложение перестанет работать.
MAX уже интегрирован с «Госуслугами». В гипотетической пландемии через мини-приложение можно будет автоматически получать сертификат о прибивке. Без этого документа система просто не даст вам купить билет, зайти в поликлинику или выйти из дома. Медсправки и сертификаты о профилактических прививках уже планируют выдавать через MAX. Специалисты подчеркивают, что супер-приложение управляет всеми сессиями, поэтому может выдавать себя за вас перед любым сервисом внутри экосистемы.
Так как информация внутри MAX для властей прозрачна, то при включении нового шоу, под названием "пандемия", те, кому надо, увидят вашу переписку, фото, документы и результаты тестов на новое "опасное заболевание"...
Хотя власти отрицают планы по введению соцрейтинга, техническая база для него уже есть. В новую пландемию это может выглядеть так: человек с прибивкой получает «зеленый» статус и все блага, а отказник — «красный» и ограничения.
⬇️
Специалисты (помимо американских, в авторах указаны и специалисты из Индийского технологического института, Дели) подтвердили риски, о которых мы писали ранее. Не от того, что там вирус или хакеры, а от того, что это заложено в саму конструкцию.
MAX это не просто мессенджер. Это большая программа, внутри которой работают маленькие программы. Мини-приложения. Банк, магазин, запись к врачу, что угодно. Android считает большую программу и все маленькие одним целым. Одним доверенным существом. Значит, большая программа имеет ключи от всех маленьких. И может делать то, что маленьким не разрешено.
Что это значит на практике? MAX может делать снимок экрана мини-приложения без вашего ведома. Вы просто листаете, а картинка уже сохранена. MAX может читать и менять всё, что мини-приложения хранят в телефоне. Токены входа, документы, фото, переписку, настройки. Всё, что мини-приложение получило от вас, видит и MAX. Даже если вы давали разрешение только мини-приложению.
MAX может вставлять свой код прямо в работающее мини-приложение. Вы видите одну кнопку, а на самом деле она делает другое. И вы этого не заметите. Весь интернет-трафик мини-приложений идёт через MAX. В российской версии он ещё идёт через GOST TLS прокси. Это значит, что данные могут перехватываться. Не где-то далеко, а прямо внутри приложения.
MAX управляет входом и сессиями. Он может выдать себя за вас перед любым сервисом внутри. Сделать что-то от вашего имени. Например, отправить заявку, подтвердить операцию, забрать данные. Под угрозой всё, что вы когда-либо вводили в мини-приложениях. Паспорт, СНИЛС, номер карты, адрес, геолокация, контакты, фото, переписка. Если мини-приложение это получает, MAX это тоже видит. И может сохранить, изменить или передать дальше.
И самое неприятное. Это не баг. Это не дыра, которую случайно забыли закрыть. Это так работает любое супер-приложение. WeChat, например, тоже. Но MAX опаснее, потому что его навязывают, и потому что разработчик VK. Цитата из статьи: "Сообщается, что российская материнская компания MAX тесно связана с государственным преследованием за высказывания в Интернете».
Специалисты пришли к выводу. Супер-приложениям нельзя доверять как нейтральным посредникам. Пока мобильные системы и магазины приложений не дадут нам контроль, мы сами должны быть осторожны.
Если опираться на выводы специалистов из статьи, в условиях новой пандемии MAX превращается в идеальный инструмент тотального контроля. Главная особенность MAX в том, что он собирает геолокацию пользователей и передает данные властям. Если случится новая пландемия, то это позволит контролировать соблюдение карантина в реальном времени. Допустим, человек должен сидеть дома, но он вышел за пределы «разрешенной зоны». Приложение видит и сразу сигнализирует об этом. Известны случаи, когда пользователей, отключавших геолокацию, просто блокировали. То есть отказаться от слежки нельзя, иначе приложение перестанет работать.
MAX уже интегрирован с «Госуслугами». В гипотетической пландемии через мини-приложение можно будет автоматически получать сертификат о прибивке. Без этого документа система просто не даст вам купить билет, зайти в поликлинику или выйти из дома. Медсправки и сертификаты о профилактических прививках уже планируют выдавать через MAX. Специалисты подчеркивают, что супер-приложение управляет всеми сессиями, поэтому может выдавать себя за вас перед любым сервисом внутри экосистемы.
Так как информация внутри MAX для властей прозрачна, то при включении нового шоу, под названием "пандемия", те, кому надо, увидят вашу переписку, фото, документы и результаты тестов на новое "опасное заболевание"...
Хотя власти отрицают планы по введению соцрейтинга, техническая база для него уже есть. В новую пландемию это может выглядеть так: человек с прибивкой получает «зеленый» статус и все блага, а отказник — «красный» и ограничения.
⬇️
Пост от 20.09.2026 20:22
27
1
0
https://youtu.be/ZkY-7yGKu10?si=dQmIOF8ptrVKtenn
Пост от 20.09.2026 09:16
10
0
0
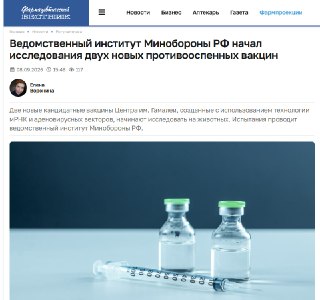
Ведомственный институт Минобороны РФ начал исследования двух новых противооспенных вакцин - и это снова мРНК
Центр Национального исследовательского центра эпидемиологии и микробиологии (НИЦЭМ) им. Н.Ф. Гамалеи разработал две новые вакцины для профилактики оспы обезьян. Препараты-кандидаты созданы с использованием двух принципиально различных технологий — аденовирусных векторов и мРНК, обратил внимание «ФВ».
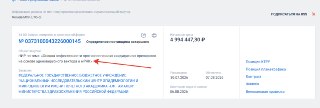
Информация размещена на сайте госзакупок.
Разработка ведется в рамках государственного задания Центра им. Гамалеи. Аденовирусная и мРНК-вакцина будут доставлять гены, кодирующие четыре ключевых белка вируса оспы обезьян — В6, Н3, Е8 и М1.
Исследованием эффективности новых противооспенных препаратов будет заниматься 48 Центральный научно-исследовательский институт (48 ЦНИИ) Министерства обороны РФ
Центр Национального исследовательского центра эпидемиологии и микробиологии (НИЦЭМ) им. Н.Ф. Гамалеи разработал две новые вакцины для профилактики оспы обезьян. Препараты-кандидаты созданы с использованием двух принципиально различных технологий — аденовирусных векторов и мРНК, обратил внимание «ФВ».
Информация размещена на сайте госзакупок.
Разработка ведется в рамках государственного задания Центра им. Гамалеи. Аденовирусная и мРНК-вакцина будут доставлять гены, кодирующие четыре ключевых белка вируса оспы обезьян — В6, Н3, Е8 и М1.
Исследованием эффективности новых противооспенных препаратов будет заниматься 48 Центральный научно-исследовательский институт (48 ЦНИИ) Министерства обороны РФ
Пост от 20.09.2026 09:10
15
0
0
Нам готовят "оспу обезьян"?
Многие из подписчиков помнят, что доклинические испытания, "космического" экспериментального препарата на животных (приматах), который ныне покойный генерал Кириллов назвал химиотерапевтическим, также проводило ФГБУ «48 ЦНИИ Минобороны России". Заказчиком тогда выступил тоже Гамалеи.
И, видимо, не зря "знаменитое" постановление Мишустина 441 продлили аж до 01.01.2036 года. Не укладываются они в ранее указанные сроки, 2028 год, поэтому и поменяли дату. Кошмарить тех, кто выживет после новой экспериментальной жижи, намерены до 2036 года. А контролировать карантинные мероприятия и прибивки, будут конечно через МАХ, с уже заложенными в него геолокацией, медицинскими реестрами и прочими плюшками.
Покой нам только снится...
По поводу контрактов и экспериментальных субстанций, ранее мы писали ⬇️
https://telegra.ph/O-novoj-planiruemoj-PLANdemii-i-himioterapii-dlya-rossiyan-12-28
https://telegra.ph/Kuda-delis-10-s-polovinoj-milliona-i-kak-Sobyanin-uchastvoval-v-medicinskih-ehksperimentah-vmeste-s-zhivotnymi-01-11
Многие из подписчиков помнят, что доклинические испытания, "космического" экспериментального препарата на животных (приматах), который ныне покойный генерал Кириллов назвал химиотерапевтическим, также проводило ФГБУ «48 ЦНИИ Минобороны России". Заказчиком тогда выступил тоже Гамалеи.
И, видимо, не зря "знаменитое" постановление Мишустина 441 продлили аж до 01.01.2036 года. Не укладываются они в ранее указанные сроки, 2028 год, поэтому и поменяли дату. Кошмарить тех, кто выживет после новой экспериментальной жижи, намерены до 2036 года. А контролировать карантинные мероприятия и прибивки, будут конечно через МАХ, с уже заложенными в него геолокацией, медицинскими реестрами и прочими плюшками.
Покой нам только снится...
По поводу контрактов и экспериментальных субстанций, ранее мы писали ⬇️
https://telegra.ph/O-novoj-planiruemoj-PLANdemii-i-himioterapii-dlya-rossiyan-12-28
https://telegra.ph/Kuda-delis-10-s-polovinoj-milliona-i-kak-Sobyanin-uchastvoval-v-medicinskih-ehksperimentah-vmeste-s-zhivotnymi-01-11
Пост от 19.09.2026 19:18
20
1
0
https://youtu.be/udTJdcEzp68?si=TOIIJoON8U-qWfdW