Инструменты
Каталог TGAds
Мониторинг
Детальная статистика
Анализ аудитории
Бот аналитики
Полезная информация
Инструкция Telemetr
Документация к API
Чат Telemetr
Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Скринька Пандори»

Скринька Пандори
37.8K
1.7M
25.4K
20.8K
72.0M
Одесит. Пишу про найцікавіше, що відбувається в Україні та у світі.
Підтримати канал: @pandora_donate
Допомогти з інформацією:
eagle565@protonmail.com
Бот для зворотнього звʼязку:
@help_pandora_bot
Підтримати канал: @pandora_donate
Допомогти з інформацією:
eagle565@protonmail.com
Бот для зворотнього звʼязку:
@help_pandora_bot
Подписчики
Всего
158 913
Сегодня
0
Просмотров на пост
Всего
51 261
ER
Общий
31.98%
Суточный
26.06%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 37 827 постов
Смотреть все посты
Пост от 14.09.2026 21:45
624
0
0
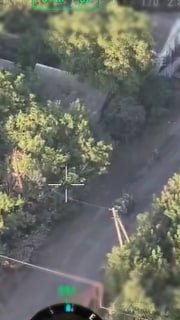
Ворожий FPV влучив в будинок з цивільними на одній з прифронтових ділянок, де проводяться евакуація населення.
Саму ж евакуацію провели за допомогою наземного роботизованого комплексу та під прикриттям піхоти змогли вивести людей в безпечну зону, не дивлячись на те, що русня намагалась евакуацію зірвати.
Саму ж евакуацію провели за допомогою наземного роботизованого комплексу та під прикриттям піхоти змогли вивести людей в безпечну зону, не дивлячись на те, що русня намагалась евакуацію зірвати.
🤬
1
❤
17
Пост от 14.09.2026 21:43
4 091
5
26
У ніч на 12 вересня на складі зброї та боєприпасів біля Царевої Ливади в центральній Болгарії стався вибух, після якого спалахнула велика пожежа.
За попередніми даними, вогонь перекинувся з однієї складської будівлі на іншу. Про постраждалих не повідомляли.
Слідчі, посилаючись на попередні епізоди, заочно звинуватили в диверсії ГРУ РФ.
Цю справу пов'язують і з вибухами на складах у чеському Врбетіці, які Чехія приписує агентам російської розвідки.
За попередніми даними, вогонь перекинувся з однієї складської будівлі на іншу. Про постраждалих не повідомляли.
Слідчі, посилаючись на попередні епізоди, заочно звинуватили в диверсії ГРУ РФ.
Цю справу пов'язують і з вибухами на складах у чеському Врбетіці, які Чехія приписує агентам російської розвідки.
🤬
1
❤
65
👍
16
🫡
1
Пост от 14.09.2026 18:19
19 853
13
337
І на останок.
Anthropic опублікувала звіт про зловживання своєю моделлю Claude, і головний кейс у ньому – про війну проти України.
Зловмисник, який у звіті проходить як GTG-20006, атрибутований як пов'язаний із угрупуванням "Midnight Blizzard", тобто зі структурами служби зовнішньої розвідки РФ. Один з операторів – російськомовний користувач під ніком JackPoterz.
Найчастіше повторюваними цілями були співробітники українського уряду, військових і дипломатичних структур. Актор сканував поштові сервіси та системи віддаленого доступу більш ніж двох десятків українських державних організацій. Для фішингу реєстрували домени під українські структури.
Другою наскрізною ціллю був дроновий ланцюг постачання. Зламали пошту щонайменше двох виробників компонентів для БпЛА, атакували виробника військових дронів і викрали повний закритий SDK системи машинного зору. Кілька днів його зворотно проєктували й витягнули архітектуру продукту, перелік апаратних компонентів, залежності від постачальників і деталі виробу, який ще навіть не анонсували. Окремо цікавила прошивка керування дронами та ШІ-зору.
Заходили й через людей. Щоб дістатися цілей непрямо, зламали трьох провайдерів готельного Wi-Fi і підміняли DNS, підсовуючи гостям шкідливе ПЗ під Windows, Android та iOS – пріоритетом були саме люди, пов'язані з Україною. Паралельно перехоплювали WhatsApp: акаунти жертв підключали як «супутні пристрої», глушили позначки про прочитання і масово вигружали переписки. Так атакували щонайменше двох колишніх українських високопосадовців.
Але ключове навіть не в переліку жертв. ШІ працював на кожному етапі операцій самостійно – у розвідці, створенні фішингової інфраструктури, виконанні команд у зламаних мережах, сортуванні сотень гігабайт украдених даних.
Окремі агенти стежили, чи почав антивірус детектити їхнє шкідливе програмне забезпечення, і якщо так – самі переписували та перезбирали його, поки той не ставав невидимим.
Людина в цій схемі втручалася хіба щоб підправити налаштування.
Anthropic опублікувала звіт про зловживання своєю моделлю Claude, і головний кейс у ньому – про війну проти України.
Зловмисник, який у звіті проходить як GTG-20006, атрибутований як пов'язаний із угрупуванням "Midnight Blizzard", тобто зі структурами служби зовнішньої розвідки РФ. Один з операторів – російськомовний користувач під ніком JackPoterz.
Найчастіше повторюваними цілями були співробітники українського уряду, військових і дипломатичних структур. Актор сканував поштові сервіси та системи віддаленого доступу більш ніж двох десятків українських державних організацій. Для фішингу реєстрували домени під українські структури.
Другою наскрізною ціллю був дроновий ланцюг постачання. Зламали пошту щонайменше двох виробників компонентів для БпЛА, атакували виробника військових дронів і викрали повний закритий SDK системи машинного зору. Кілька днів його зворотно проєктували й витягнули архітектуру продукту, перелік апаратних компонентів, залежності від постачальників і деталі виробу, який ще навіть не анонсували. Окремо цікавила прошивка керування дронами та ШІ-зору.
Заходили й через людей. Щоб дістатися цілей непрямо, зламали трьох провайдерів готельного Wi-Fi і підміняли DNS, підсовуючи гостям шкідливе ПЗ під Windows, Android та iOS – пріоритетом були саме люди, пов'язані з Україною. Паралельно перехоплювали WhatsApp: акаунти жертв підключали як «супутні пристрої», глушили позначки про прочитання і масово вигружали переписки. Так атакували щонайменше двох колишніх українських високопосадовців.
Але ключове навіть не в переліку жертв. ШІ працював на кожному етапі операцій самостійно – у розвідці, створенні фішингової інфраструктури, виконанні команд у зламаних мережах, сортуванні сотень гігабайт украдених даних.
Окремі агенти стежили, чи почав антивірус детектити їхнє шкідливе програмне забезпечення, і якщо так – самі переписували та перезбирали його, поки той не ставав невидимим.
Людина в цій схемі втручалася хіба щоб підправити налаштування.
🤯
1
🤬
324
❤
174
👍
23
🫡
8
Пост от 14.09.2026 18:01
13 500
14
245
І ще одне.
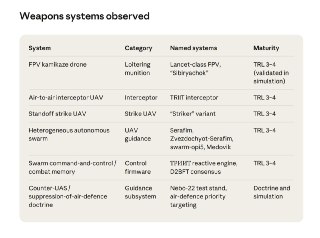
росіяни використовували Claude, щоб створити автономні дрони-камікадзе, які самі обирають цілі.
Серед категорій цілей була «людина» – бортова модель могла ухвалити рішення про підрив без оператора.
Написане програмне забезпечення розробники заливали на реальні плати й підключали до них справжнє обладнання.
За даними Anthropic, команда тренувала систему комп'ютерного зору на відео бойових дій в Україні. Система мала розпізнавати об'єкти в кадрі й позначати їх як «ворога» або «свого». Для російської техніки склали окремий перелік об'єктів, яких не можна атакувати.
Для показового удару взяли заздалегідь задані координати в Донецькій області.
З групою пов'язують дев'ять акаунтів, вісім з яких паралельно використовували для звичайного фрилансу.
росіяни використовували Claude, щоб створити автономні дрони-камікадзе, які самі обирають цілі.
Серед категорій цілей була «людина» – бортова модель могла ухвалити рішення про підрив без оператора.
Написане програмне забезпечення розробники заливали на реальні плати й підключали до них справжнє обладнання.
За даними Anthropic, команда тренувала систему комп'ютерного зору на відео бойових дій в Україні. Система мала розпізнавати об'єкти в кадрі й позначати їх як «ворога» або «свого». Для російської техніки склали окремий перелік об'єктів, яких не можна атакувати.
Для показового удару взяли заздалегідь задані координати в Донецькій області.
З групою пов'язують дев'ять акаунтів, вісім з яких паралельно використовували для звичайного фрилансу.
🤬
430
❤
6
👍
3
🤯
2
Пост от 14.09.2026 17:48
29 921
19
787
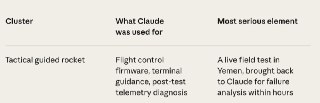
Єменські хусити використали Claude, щоб спроєктувати ракету. Так, мова все ще про той самий матеріал Anthropic. Річ у тім, що користувачі з Ємену писали за допомогою ШІ код для керованої ракети на базі звичайного смартфона, і для балістичної.
Хусити налаштовували через ШІ автопілот, моделювали політ і збирали прошивку.
Захисні механізми Anthropic заблокували багато запитів, але не всі. Замовники приховували справжні цілі, не згадували, що пишуть код для зброї, і розбивали завдання на дрібні фрагменти, щоб в одному діалозі не світити весь задум.
Ракету випробували — вона впала. Одразу після падіння розробники повернулися до Claude, щоб з'ясувати причину невдачі, але виявили, що їхні акаунти заблоковано.
Claude, влаштуй джихад.
Хусити налаштовували через ШІ автопілот, моделювали політ і збирали прошивку.
Захисні механізми Anthropic заблокували багато запитів, але не всі. Замовники приховували справжні цілі, не згадували, що пишуть код для зброї, і розбивали завдання на дрібні фрагменти, щоб в одному діалозі не світити весь задум.
Ракету випробували — вона впала. Одразу після падіння розробники повернулися до Claude, щоб з'ясувати причину невдачі, але виявили, що їхні акаунти заблоковано.
Claude, влаштуй джихад.
🤬
1
🤯
616
❤
210
👍
72
🫡
23
Пост от 13.09.2026 23:48
1
0
0
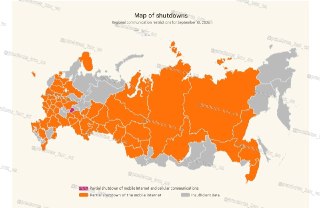
Станом на 10 вересня в більшості російських регіонів були введені обмеження на мобільний інтернет. У Чебоксарах, за даними моніторингу, заходи дійшли далі: окрім мобільного інтернету фіксували проблеми вже й зі стільниковим зв’язком.
Наразі це пов'язують із протидією українським БпЛА, але практика шатдаунів мобільного інтернету в Росії вже досить давня й бере свій початок у 2024 році. На той час було виявлено 34 інциденти в різних регіонах, і загалом це явище не мало масового характеру.
Перелом настав у травні 2025 року, коли лише за місяць зафіксували 69 шатдауна, а на 5-10 травня обмеження вже охопили десятки регіонів — зокрема під репетиції до дня перемоги. А з 1 червня, після ударів по російських аеродромах, відключення стали системними.
Станом на сьогодні відключення інтернету й зв'язку відбуваються у 54 регіонах рф і відбуваються вони практично щоденно. Чи пов’язано це тільки з українськими атаками? Частково. Але це також зручна ширма, щоб обмежити доступ до інформації із зовнішніх джерел. Значна частина відключень відбувалася в регіонах, де атак у той момент не фіксували. Паралельно із шатдаунами діють білі списки дозволених сервісів, які ввели ще у 2025 році.
Станом на сьогодні уряд має вдосталь причин для введення більш суворих обмежень. Наприклад, щоб загасити соціальний резонанс через ситуацію з бензином, який наразі буквально розділив країну на дві частини створюючи ілюзію контролю над ситуацією з паливом там, де це можливо, і вводячи суворіші обмеження в інших регіонах.
Грубо кажучи, середньостатистичного росіянина зараз позбавляють не тільки бензину, а й інтернету.
Наразі це пов'язують із протидією українським БпЛА, але практика шатдаунів мобільного інтернету в Росії вже досить давня й бере свій початок у 2024 році. На той час було виявлено 34 інциденти в різних регіонах, і загалом це явище не мало масового характеру.
Перелом настав у травні 2025 року, коли лише за місяць зафіксували 69 шатдауна, а на 5-10 травня обмеження вже охопили десятки регіонів — зокрема під репетиції до дня перемоги. А з 1 червня, після ударів по російських аеродромах, відключення стали системними.
Станом на сьогодні відключення інтернету й зв'язку відбуваються у 54 регіонах рф і відбуваються вони практично щоденно. Чи пов’язано це тільки з українськими атаками? Частково. Але це також зручна ширма, щоб обмежити доступ до інформації із зовнішніх джерел. Значна частина відключень відбувалася в регіонах, де атак у той момент не фіксували. Паралельно із шатдаунами діють білі списки дозволених сервісів, які ввели ще у 2025 році.
Станом на сьогодні уряд має вдосталь причин для введення більш суворих обмежень. Наприклад, щоб загасити соціальний резонанс через ситуацію з бензином, який наразі буквально розділив країну на дві частини створюючи ілюзію контролю над ситуацією з паливом там, де це можливо, і вводячи суворіші обмеження в інших регіонах.
Грубо кажучи, середньостатистичного росіянина зараз позбавляють не тільки бензину, а й інтернету.
Пост от 13.09.2026 23:48
2
0
0
Anthropic опублікувала звіт про зловживання своєю моделлю Claude, і головний кейс у ньому — про війну проти України.
Актор, який у звіті проходить як GTG-20006, атрибутований як пов'язаний із Midnight Blizzard, тобто зі структурами СЗР росії. Один з операторів — російськомовний користувач під ніком JackPoterz.
Найчастіше повторюваними цілями були співробітники українського уряду, військових і дипломатичних структур. Актор сканував поштові сервіси та системи віддаленого доступу більш ніж двох десятків українських державних організацій. Для фішингу реєстрували домени під українські структури — серед індикаторів компромісу є ukrinform-share, chamber-ua та інші.
Другою наскрізною ціллю був дроновий ланцюг постачання. Зламали пошту щонайменше двох виробників компонентів для БпЛА, атакували виробника військових дронів і викрали повний закритий SDK системи машинного зору. Кілька днів його зворотно проєктували й витягнули архітектуру продукту, перелік апаратних компонентів, залежності від постачальників і деталі виробу, який ще навіть не анонсували. Окремо цікавила прошивка керування дронами та ШІ-зору.
Заходили й через людей. Щоб дістатися цілей непрямо, зламали трьох провайдерів готельного Wi-Fi і підміняли DNS, підсовуючи гостям малвар під Windows, Android та iOS — пріоритетом були саме люди, пов'язані з Україною. Паралельно перехоплювали WhatsApp: акаунти жертв підключали як «супутні пристрої», глушили позначки про прочитання і масово вигружали переписки. Так атакували щонайменше двох колишніх українських високопосадовців.
Але ключове навіть не в переліку жертв. ШІ працював на кожному етапі операцій самостійно — у розвідці, створенні фішингової інфраструктури, виконанні команд у зламаних мережах, сортуванні сотень гігабайт украденого. Окремі агенти стежили, чи почав антивірус детектити їхній малвар, і якщо так — самі переписували та перезбирали його, поки той не ставав невидимим. Людина в цій схемі втручалася хіба щоб підправити конфіг.
Актор, який у звіті проходить як GTG-20006, атрибутований як пов'язаний із Midnight Blizzard, тобто зі структурами СЗР росії. Один з операторів — російськомовний користувач під ніком JackPoterz.
Найчастіше повторюваними цілями були співробітники українського уряду, військових і дипломатичних структур. Актор сканував поштові сервіси та системи віддаленого доступу більш ніж двох десятків українських державних організацій. Для фішингу реєстрували домени під українські структури — серед індикаторів компромісу є ukrinform-share, chamber-ua та інші.
Другою наскрізною ціллю був дроновий ланцюг постачання. Зламали пошту щонайменше двох виробників компонентів для БпЛА, атакували виробника військових дронів і викрали повний закритий SDK системи машинного зору. Кілька днів його зворотно проєктували й витягнули архітектуру продукту, перелік апаратних компонентів, залежності від постачальників і деталі виробу, який ще навіть не анонсували. Окремо цікавила прошивка керування дронами та ШІ-зору.
Заходили й через людей. Щоб дістатися цілей непрямо, зламали трьох провайдерів готельного Wi-Fi і підміняли DNS, підсовуючи гостям малвар під Windows, Android та iOS — пріоритетом були саме люди, пов'язані з Україною. Паралельно перехоплювали WhatsApp: акаунти жертв підключали як «супутні пристрої», глушили позначки про прочитання і масово вигружали переписки. Так атакували щонайменше двох колишніх українських високопосадовців.
Але ключове навіть не в переліку жертв. ШІ працював на кожному етапі операцій самостійно — у розвідці, створенні фішингової інфраструктури, виконанні команд у зламаних мережах, сортуванні сотень гігабайт украденого. Окремі агенти стежили, чи почав антивірус детектити їхній малвар, і якщо так — самі переписували та перезбирали його, поки той не ставав невидимим. Людина в цій схемі втручалася хіба щоб підправити конфіг.