Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Linux Education»
Linux Education
2.7K
0
312
18
6.0K
🐧 Гайды, тесты и обучающие материалы по Linux.
Реклама — @cyberJohnny
Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602®istryType=bloggersPermission
Реклама — @cyberJohnny
Заявление в РКН: https://knd.gov.ru/license?id=6784bbba96de59064dc32602®istryType=bloggersPermission
Подписчики
Всего
11 086
Сегодня
-7
Просмотров на пост
Всего
708
ER
Общий
6.38%
Суточный
5.33%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 2 668 постов
Смотреть все посты
Пост от 19.10.2026 13:17
1
0
0
One Day Offer: создавай архитектуру безопасности для Сбера! 🛡
24 октября центр кибербезопасности проведёт экспресс-отбор в команду для архитекторов, которые готовы к амбициозным задачам:
✔️ Разрабатывать и развивать архитектуру безопасности.
✔️ Организовывать внедрение средств защиты информации.
✔️ Контролировать эффективность реализованных мер.
Если ты проектируешь не «чтобы работало», а «чтобы было надёжно» — регистрируйся на One Day Offer (https://developers.sber.ru/kak-v-sbere/one-day-offer/cybersecurity_2026?utm_source=telegram&utm_medium=fix&utm_campaign=architect_cyber_oct_2026_post_rk2463776gr59667&utm_content=&utm_term=linuxkalii&erid=2VtzquyLSQu). До встречи, будущий коллега! 💚
@linux_education
Пост от 18.10.2026 19:30
133
0
0
Ремень EKONIKA
Одна сторона ремня выполнена из натурального велюра в темно-коричневом цвете,...
Узнать больше
#реклама
ekonika.ru
О рекламодателе
Одна сторона ремня выполнена из натурального велюра в темно-коричневом цвете,...
Узнать больше
#реклама
ekonika.ru
О рекламодателе
Пост от 18.10.2026 19:15
57
0
1
👾 Русскоязычный каталог из 2118 проектов по декомпиляции игр: от Ocarina of Time до Xbox 360
На GitHub появился awesome-список, собранный на русском: проекты, которые восстанавливают игры из машинного кода. Это декомпиляции, статические рекомпиляции, порты на исходниках и ремейки движков. Задача простая: помочь найти проект под нужную игру и платформу и объяснить, как всё это устроено.
Масштаб впечатляет. В каталоге около 2118 проектов для примерно 1829 игр, из них 1771 активных. По типам: 786 декомпиляций, 525 статических рекомпиляций, 269 портов на исходниках, 238 ремейков движков, 234 дизассемблирования, 57 браузерных портов и 9 инструментов.
По платформам лидирует ПК с 295 проектами, дальше Nintendo 64 (190), Xbox 360 и PlayStation 1 (по 161). Следом идут DOS, GameCube, PS2, Game Boy Advance и Wii. Среди примеров Zelda (Ocarina of Time, Majora's Mask, Twilight Princess), Mario 64, Sonic, Diablo, Morrowind, OpenRA и OpenRCT2.
В README есть топ-25, отдельный список браузерных портов, каталоги по типам и платформам, раздел о том, как начать декомпилировать самому, FAQ и глоссарий. Из инструментов упоминаются N64Recomp, XenonRecomp, RT64, splat, decomp.me, objdiff и m2c. Каталог обновляется автоматически через GitHub Actions.
Важная оговорка: сами проекты работают с данными из легально купленных копий игр, а в репозитории лежат только ссылки.
🔍 Репозиторий (https://github.com/justxor/awesome-decomp-games-ru)
@linux_education
Пост от 18.10.2026 09:32
445
0
0
INMYROOM — маркетплейс мебели для людей со вкусом
130 000+ товаров для дома. Мебель, свет, декор. Нас выбирают дизайнеры интерьера
Узнать больше
#реклама
inmyroom.ru
О рекламодателе
130 000+ товаров для дома. Мебель, свет, декор. Нас выбирают дизайнеры интерьера
Узнать больше
#реклама
inmyroom.ru
О рекламодателе
👍
1
Пост от 18.10.2026 01:18
665
0
6
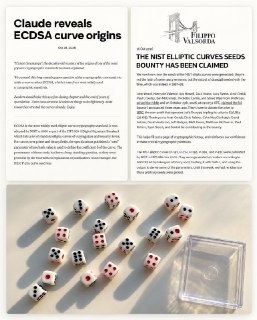
🗝 Claude разгадал 26-летнюю загадку криптографии за 30 минут
Когда АНБ передало числа, из которых построены несколько стандартных эллиптических кривых, никто публично не объяснил, откуда они взялись. Эта таинственность годами подпитывала версии о закладках в стандартах.
Теперь Anthropic сообщает, что Claude проследил происхождение этих чисел до простого генератора случайных чисел из 90-х, который инициализировали Unix-временем. На разгадку ушло меньше 30 минут.
Находка принесла ещё и награду: за неё получен баунти в $36 864.
Результат важен для старого спора. Если числа действительно получены так просто, это объясняет их происхождение, но не отвечает на вопрос, почему авторы стандарта не раскрыли это сразу. Подробности метода и проверка выводов будут в первоисточнике, и сообществу криптографов стоит их независимо перепроверить.
@linux_education
Пост от 17.10.2026 20:33
635
0
0
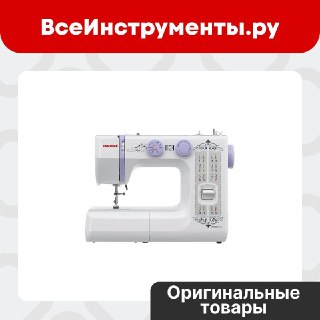
Швейная машина Janome JUNO 1815 4933621702939
Данная модель – это простое, многофункциональное решение для шитья и рукоделия
Узнать больше
#реклама
vseinstrumenti.ru
О рекламодателе
Данная модель – это простое, многофункциональное решение для шитья и рукоделия
Узнать больше
#реклама
vseinstrumenti.ru
О рекламодателе
🔥
1
Пост от 17.10.2026 19:19
94
0
3
@linux_education
🔥
1