Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Менделеевщина!»

Менделеевщина!
10.9K
266.0K
5.6K
2.6K
466.4K
В темные времена особенно заметно хороших людей - их подсвечивают снизу кострами
Подписчики
Всего
24 004
Сегодня
-28
Просмотров на пост
Всего
9 016
ER
Общий
37.53%
Суточный
32.2%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 10 946 постов
Смотреть все посты
Пост от 13.10.2026 07:01
856
2
68
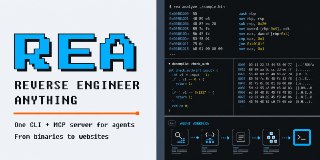
Теперь ИИ-агент может анализировать чужой софт без исходников
За последние дни на GitHub взорвался проект REA (Reverse Engineer Anything), который набрал 126к звёзд за 3 дня и находится на 1-м месте в трендах.
REA - open-source MCP-сервер, который подключает Claude Code, Codex, Cursor и другие агенты к инструментам реверс инжиниринга (Ghidra, Hopper, IDA, JADX и т.д.).
То есть это инструмент, который позволяет, например, Claude Code самому вскрывать любую программу и объяснять, как она устроена внутри без доступа к исходному коду.
Всё локально, без отправки файлов куда-то.
Но важно понимать, что такой инструмент юридически нелегален, декомпилировать чужой коммерческий софт - нарушение лицензии, соответственно, надо понимать в каких случаях вы можете использовать такой инструмент без нарушения закона.
👍
9
❤
1
Пост от 13.10.2026 03:29
537
21
8
Яндекс Пей и банк - это одна из лучших вещей, которая случалась в нашем финтехе за долгие годы. Это не просто единственный банк, которым я каждый день пользуюсь, это то что я рекомендую абсолютно всем, особенно кто часто катается на такси или делает заказы еды на дом либо продукты из Лавки. Ничего более удобного и экономящего ваши деньги еще долго не будет реализовано на рынке. Бонусы Яндекс плюс в одну калитку выносят все другие программы лояльности, если уметь их грамотно применять, там где надо.
А то что полежали денёк - я бы посмотрел на вас, как бы вы такой удар выдержали и через сколько бы поднялись
А то что полежали денёк - я бы посмотрел на вас, как бы вы такой удар выдержали и через сколько бы поднялись
👏
17
🤣
8
🗿
4
❤
2
Пост от 13.10.2026 00:16
1 137
0
10
А эти Россия и Украина сейчас с нами, в этой комнате?
👎
2
🤣
2
💯
1
Пост от 12.10.2026 22:14
1 081
1
12
А если не поможет то осеменительную бригаду
💊
3
🦄
1
Пост от 12.10.2026 19:00
1 501
0
74
Концовка просто взрыв 💥
🤣
35
👏
5
🥰
2
❤
1
👍
1
Пост от 12.10.2026 15:34
1 948
5
19
В GoBalance обнаружена ошибка, позволяющая любому пользователю, используя только общедоступную информацию, вычислить секретный ключ, управляющий адресом .onion сайта, и затем захватить его.
GoBalance - это переписанная на Go версия балансировщика нагрузки Tor Onionbalance, которая поставляется вместе с EndGame, широко используемым набором инструментов, обеспечивающим бесперебойную работу сайтов в даркнете во время DDoS.
Searchlight Cyber сообщила об уязвимости 8 октября, заявляя, что злоумышленник, получивший ключ, может перенаправить посетителей сайта на зеркало, находящееся под его контролем.
При этом не открывает злоумышленникам доступа к серверам сайта, базе данных или хранящимся пользовательским данным. Оригинальный Onionbalance и сам Tor не затронуты.
Адрес в сети .onion фактически является открытым ключом, поэтому тот, кто владеет соответствующим закрытым, контролирует этот адрес. Чтобы оставаться доступным, сайт публикует подписанную запись, называемую дескриптором, которую может получить любой пользователь сети Tor, и, собственно, GoBalance подписывает эту запись.
Проблема как раз и затрагивает этап подписи. Закрытый ключ Tor имеет длину 64 байта, но GoBalance передал подписывающему только первые 32 байта, а остальное отбросил. Отброшенная половина - это та часть, которая скрывает секретное значение каждой подписи.
Без этой половины секретное значение становится фиксированным числом, которое может вычислить любой. В таком случае одного опубликованного дескриптора достаточно, чтобы восстановить закрытый ключ сайта, не имея доступа к его серверам.
Поскольку раскрытый ключ имеет долгосрочный характер, восстановленные значения могут подписывать действительные записи для адреса в течение длительного времени в будущем.
При этом инструмент настройки GoBalance записывает ключи в более безопасном формате, который не представляет опасности, поэтому не каждый сайт, использующий GoBalance, подвергается риску.
Уязвимость была обнаружена благодаря Dread, одному из крупнейших форумов в даркнете, администраторами которого являются HugBunter и Paris. В период с 5 по 7 октября оба .onion-адреса Dread были захвачены и перенаправлены на конкурирующий сайт Conclave.
Изначально руководители Dread объяснили инцидент собственной ошибкой. Позже 5 октября Пэрис заявил, что «по глупости загрузил основной закрытый ключ onion Dread в обновление gobalance».
Два дня спустя был захвачен и второй адрес, резервный, хранившийся для премиум-подписчиков. Резервный адрес сложнее списать на случайную утечку. Так что позже HugBunter выяснил, что злоумышленник использовал уязвимость GoBalance в отношении сразу нескольких сервисов в даркнете.
Searchlight придерживается той же точки зрения, называя второй инцидент более убедительным признаком задействования уязвимости, но при этом рассматривая первый адрес как отдельную утечку ключа.
С тех пор Dread переехал на новый адрес и посоветовал пользователям сменить пароли. В уведомлении от 7 октября операторы анонсировали переезд форума «после утечки закрытого ключа из-за уязвимости в ПО третьих лиц», утверждая, что серверы Dread не были взломаны.
При этом неясно, сколько еще сайтов затронуто. По меньшей мере ещё один сайт подтвердил это публично - Omega. 8 октября админы отключили свой старый адрес «из-за проблемы, вызванной ошибкой в GoBalance» и перешли на новый.
Официального решения пока нет, CVE не присвоен. Публичных уведомлений от Tor или разработчика GoBalance также не поступало. В свою очередь, Dread заявила о планах выпустить исправленную версию GoBalance, дабы помочь пострадавшим сайтам перейти на неё.
Вместе с тем, независимый исследователь выкатил патч и PoC, позволяющий восстановить главный ключ из одного общедоступного дескриптора.
🔥
6
💯
3
❤
1
👍
1
Пост от 12.10.2026 14:39
2 119
1
9
Просто два поста. Почитайте их и подпишитесь на каналы (впрочем, уверен вы их и так знаете):
Пост Саши Винника
Пост Вити Першикова
Пост Саши Винника
Пост Вити Першикова
💯
12
❤
4
🤣
2