Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Kali Linux»
Kali Linux
2.2K
9.7K
2.6K
480
42.5K
@linux_kal наш чат
По всем вопросам- @workakkk
@ai_machinelearning_big_data - машинное обучение
@itchannels_telegram - 🔥 главные ресурсы для хакера
@programming_books_it - бесплатные it книги
@pythonl -🐍
РКН: clck.ru/3Fmszy
#VRHSZ
По всем вопросам- @workakkk
@ai_machinelearning_big_data - машинное обучение
@itchannels_telegram - 🔥 главные ресурсы для хакера
@programming_books_it - бесплатные it книги
@pythonl -🐍
РКН: clck.ru/3Fmszy
#VRHSZ
Подписчики
Всего
55 864
Сегодня
+15
Просмотров на пост
Всего
4 890
ER
Общий
8.76%
Суточный
6.72%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 2 228 постов
Смотреть все посты
Пост от 22.10.2026 11:44
1 315
0
40
GitLab закрыл уязвимость на 10 из 10: выполнение кода без авторизации
CVE-2026-110264 затрагивает GitLab CE и EE начиная с версии 7.0, выпущенной в 2014 году.
Причина - целочисленное переполнение при компиляции специально подготовленного регулярного выражения. При определённых условиях атакующий может выполнить произвольный код на сервере без входа в аккаунт. Точные условия эксплуатации пока не раскрыты.
Исправленные версии:
- 19.5.1
- 19.4.3
- 19.3.6
- 19.2.9
- 19.1.9
- 19.0.10
- 18.11.13
GitLab рекомендует немедленно обновить самостоятельно размещённые установки. GitLab.com уже исправлен. Обновления от 12 октября эту новую уязвимость не закрывают.
https://thehackernews.com/2026/10/critical-gitlab-flaw-cvss-100-could.html
👍
10
❤
2
🔥
1
Пост от 21.10.2026 21:25
696
0
62
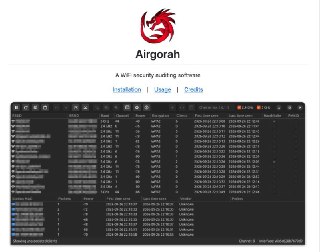
🔐 Кто подключён к твоему Wi-Fi и насколько сложно подобрать пароль?
Airgorah - открытый инструмент для аудита беспроводных сетей с графическим интерфейсом. Написан на Rust, работает на Linux.
В одном приложении можно:
• Найти точки доступа и подключённые устройства.
• Захватить Wi-Fi-трафик.
• Проверить устойчивость клиентов к принудительному отключению.
• Перехватить handshake или PMKID и проверить пароль подбором.
Для работы нужен Wi-Fi-адаптер с поддержкой monitor mode и packet injection. Стойкий пароль не становится уязвимым просто от того, что удалось перехватить handshake.
Подойдёт для домашней лаборатории и проверки сетей, на аудит которых у вас есть разрешение.
💻 https://github.com/martin-olivier/airgorah
👍
6
Пост от 21.10.2026 19:05
305
0
3
⚡️ Прием заявок в акселератор «Газпромбанк.Тех» завершается уже 1 ноября!
Не упусти шанс представить свою разработку Газпромбанку и побороться за возможность внедрить ее в банковской отрасли.
В программе два трека:
😉 Трек «Финтех.Сартапы» — для компаний с готовым прототипом и выше.
Приоритетные направления: банкинг, кибербезопасность и антифрод, ИТ-инфраструктура, разработка ПО и ИИ-решений, HR-решения, работа с клиентами.
💡 Трек «Финтех.Наука» — для научных команд университетов и R&D-центров на ранних стадиях разработки.
В фокусе: новые вычислительные подходы, защита данных, информационные системы, математика и оптимизация, прикладные модели и ИИ, когнитивные технологии.
Возможности для участников Акселератора:
✅ До 10 отобранных проектов в каждом из треков получат 1 млн рублей на развитие в рамках акселерационной программы
✅ Участники Акселератора, подтвердившие бизнес-эффект, по решению Банка смогут запустить пилот с бюджетом до 10 млн рублей и привлечь инвестиции
В 2025 году акселератор получил более 500 заявок из 30+ регионов России и почти 70 университетов. По итогам программы лучшие проекты перешли к пилотированию и обсуждению условий финансирования. Результаты сезона 2026 года подведут уже в декабре.
🚀 Успейте подать заявку до 1 ноября!
Пост от 21.10.2026 17:02
849
1
9
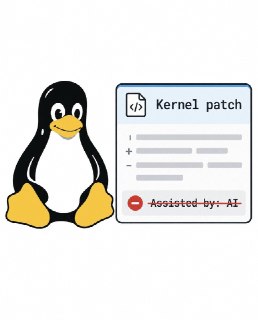
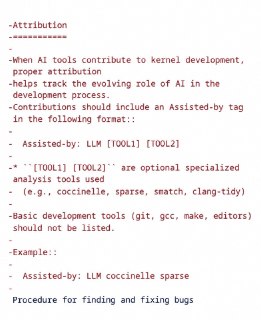
🐧 В Linux хотят отменить обязательную пометку «код написан с помощью ИИ».
Сейчас авторы патчей для ядра должны добавлять тег Assisted-by:, если использовали ИИ при подготовке изменений.
По данным Phoronix, на саммите мейнтейнеров в Праге договорились отказаться от этого требования. Соответствующий патч уже отправлен на обсуждение.
Но согласны не все: часть разработчиков поддерживает отмену, другие хотят знать об участии ИИ при проверке кода.
Сам Линус Торвальдс уже использует ИИ в работе над ядром, в том числе для поиска старых ошибок.
Решение пока не принято. Если предложение одобрят, обязательное раскрытие через Assisted-by: исчезнет.
Нужно ли ревьюеру знать, что код помог написать ИИ?
https://www.phoronix.com/news/Linux-Dropping-Assisted-By-Req
🤔
3
❤
1
👎
1
Пост от 21.10.2026 14:52
1 027
1
7
Зачем готовиться к собеседованию вслепую, если можно заранее посмотреть, какие будут вопросы и задачи?
Ребята из Поступашек уже 6 лет собирают реальные задания и разборы собеседований в BigTech. Там можно найти не только сами вопросы, но и разборы технических секций, критерии оценки и рекомендации по подготовке.
Собрали подборку полезных материалов под разные направления:
➡️ Аналитикам:
— Собеседования на продуктового и бизнес-аналитика в Т-Банке 🟨
— Что спрашивают по A/B-тестированию в X5 🌿 , разбор собес на DS в Яндекс 🟥
➡️ Разработчикам:
— Go и System Design в Ozon 🔵, GO в Авито😎
— Банк алгоритмических собеседований из BigTech
➡️ ML/AI-инженерам:
— Все вопросы на ML-собеседование в Яндексе 🟥 и ML в Авито 😎
— 10 кейсов по ML System Design в Т-Банке 🟨
➡️ Тем, кто ищет первую стажировку:
— Как получить стажировку в 2026 году
— Где взять опыт, если его нет
В Поступашках регулярно выходят новые разборы собеседований, карьерные гайды, стажировки и инсайды о найме в BigTech.
Лучше увидеть эти вопросы до собеседования, чем узнать о них после отказа
ПОСТУПАШКИ ПОДПИСАТЬСЯ
👎
3
Пост от 21.10.2026 12:27
126
0
7
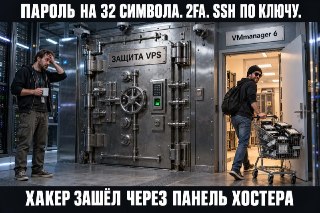
🔬 Уязвимость в VMmanager 6 открыла хакерам доступ к данным клиентов российских хостеров.
Атаки затронули несколько провайдеров, включая FirstVDS. Платформу управления виртуальными серверами разрабатывает ISPsystem, входящая в ГК «Астра».
По сообщению FirstVDS, 17 октября злоумышленники получили доступ к части инфраструктуры. На затронутых серверах запустили программу для сбора данных: под угрозой оказались пароли, SSH- и API-ключи, облачные токены, история команд, пользовательские файлы и данные криптокошельков.
FirstVDS ограничил внешний доступ к панели управления и заблокировал сервер злоумышленников. Затронутым клиентам отправили уведомления.
VMmanager позиционируется как решение для импортозамещения и включён в реестр российского ПО. Инцидент показывает масштаб риска: уязвимость в системе управления хостингом может затронуть сразу множество клиентских серверов.
🔥
1
Пост от 19.10.2026 14:37
625
0
13
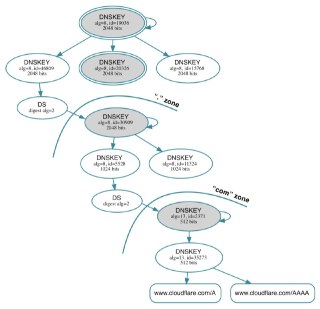
🔐 В интернете сменили один из важнейших криптографических ключей. Всего второй раз в истории.
11 октября корневая зона DNS перешла с KSK-2017 на KSK-2024. Предыдущая смена была в 2018 году. Этот ключ служит отправной точкой цепочки доверия DNSSEC, которая позволяет проверять подлинность DNS-ответов.
Почему это важно: DNS-резолвер, который не доверяет новому ключу, может отклонять корректные ответы. Сайт или API работает, серверы исправны, но пользователи не могут до них добраться.
Большинству владельцев сайтов ничего менять не нужно. А тем, кто управляет резолвером с проверкой DNSSEC, ICANN рекомендует проверить наличие KSK-2024, Key Tag 38696 среди доверенных ключей. Полагаться только на автоматическое обновление не стоит.
https://www.icann.org/resources/pages/ksk-rollover-en
❤
5
👍
3
🔥
2
🥰
1