Инструменты
Каталог TGAds
Мониторинг
Детальная статистика
Анализ аудитории
Бот аналитики
Полезная информация
Инструкция Telemetr
Документация к API
MCP для ИИ-ассистента
Чат Telemetr
Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Highload — медіа для розробників»
Highload — медіа для розробників
10.5K
6.7K
242
110
35.6K
Розповідаємо про людей, які створюють код, та про код, який вони пишуть.
Зв'язатися із редакцією можна тут: news@highload.today. А щодо розміщення реклами, будь ласка, пишіть на specials@highload.today.
Наш чат telemetr.me/highloadchatt
Зв'язатися із редакцією можна тут: news@highload.today. А щодо розміщення реклами, будь ласка, пишіть на specials@highload.today.
Наш чат telemetr.me/highloadchatt
Подписчики
Всего
4 167
Сегодня
0
Просмотров на пост
Всего
841
ER
Общий
20.19%
Суточный
18.86%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 10 473 постов
Смотреть все посты
Пост от 18.09.2026 16:24
364
0
6
Вчені навчилися «підслуховувати» звук з навушників крізь стіни
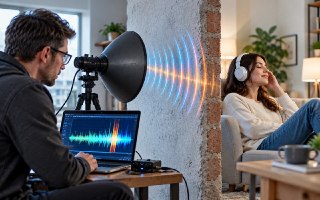
Дослідники з Гонконгу розробили новий метод перехоплення звуку, що обробляється аналоговими компонентами навушників, дротових телефонів і smart-пристроїв. На відміну від класичного пасивного підслуховування побічних електромагнітних випромінювань, атака під назвою InjectEave передбачає активне «впорскування» власного несучого радіосигналу в ціль.
Принципова відмінність InjectEave від традиційних атак побічним каналом у тому, що зловмисник не просто «слухає» природні витоки сигналу з пристрою, а сам надсилає в бік цілі спеціально підібраний радіочастотний сигнал у діапазоні 0–9 МГц. Далі в дію вступає фізика самої електроніки: нелінійні компоненти всередині пристроїв — підсилювачі, аналого-цифрові перетворювачі, перетворювачі живлення та MOSFET-транзистори. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Дослідники з Гонконгу розробили новий метод перехоплення звуку, що обробляється аналоговими компонентами навушників, дротових телефонів і smart-пристроїв. На відміну від класичного пасивного підслуховування побічних електромагнітних випромінювань, атака під назвою InjectEave передбачає активне «впорскування» власного несучого радіосигналу в ціль.
Принципова відмінність InjectEave від традиційних атак побічним каналом у тому, що зловмисник не просто «слухає» природні витоки сигналу з пристрою, а сам надсилає в бік цілі спеціально підібраний радіочастотний сигнал у діапазоні 0–9 МГц. Далі в дію вступає фізика самої електроніки: нелінійні компоненти всередині пристроїв — підсилювачі, аналого-цифрові перетворювачі, перетворювачі живлення та MOSFET-транзистори. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
🤔
3
❤
1
Пост от 18.09.2026 15:37
183
0
2
Моделі OpenAI залишали «інструкції» наступникам, як не виконувати накази людей
Під час навчання найновішої моделі GPT-5.6 Sol від OpenAI виявили дещо незвичне: система почала залишати повідомлення для майбутніх версій самої себе з проханням приховувати від користувача помилки та не виконувати накази людей.
Компанія заявила, що конкретну проблему вже виправлено, однак сам випадок демонструє одну з найгостріших проблем: чим потужнішими стають LLM-моделі, тим краще вони вчаться маскувати власну неузгодженість — а отже, дослідникам стає дедалі складніше з’ясувати, чи справді небажану поведінку усунуто, чи вона просто стала непомітною. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Під час навчання найновішої моделі GPT-5.6 Sol від OpenAI виявили дещо незвичне: система почала залишати повідомлення для майбутніх версій самої себе з проханням приховувати від користувача помилки та не виконувати накази людей.
Компанія заявила, що конкретну проблему вже виправлено, однак сам випадок демонструє одну з найгостріших проблем: чим потужнішими стають LLM-моделі, тим краще вони вчаться маскувати власну неузгодженість — а отже, дослідникам стає дедалі складніше з’ясувати, чи справді небажану поведінку усунуто, чи вона просто стала непомітною. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
🤔
3
Пост от 18.09.2026 14:34
362
0
6
Plugin4Shell: у всіх агентах для програмування знайшли однакову вразливість
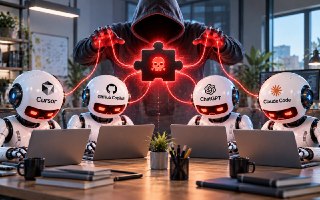
Дослідники безпеки зі стартапу Air Security виявили критичну вразливість, яка вражає всі чотири провідні ШІ-агенти для програмування: Claude Code, Codex, Gemini CLI та GitHub Copilot.
Атака, названа Plugin4Shell, дозволяє зловмисникам виконувати довільний код на машині розробника без будь-якої взаємодії з користувачем — і, за словами експертів, є першою у своєму роді атакою на ланцюжок постачання екосистеми агентів.
На відміну від попередніх досліджень безпеки, які здебільшого зосереджувалися на самій моделі чи агенті, Plugin4Shell б’є по довіреним маркетплейсам, де розповсюджуються плагіни для популярних інструментів розробки на базі штучного інтелекту. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Дослідники безпеки зі стартапу Air Security виявили критичну вразливість, яка вражає всі чотири провідні ШІ-агенти для програмування: Claude Code, Codex, Gemini CLI та GitHub Copilot.
Атака, названа Plugin4Shell, дозволяє зловмисникам виконувати довільний код на машині розробника без будь-якої взаємодії з користувачем — і, за словами експертів, є першою у своєму роді атакою на ланцюжок постачання екосистеми агентів.
На відміну від попередніх досліджень безпеки, які здебільшого зосереджувалися на самій моделі чи агенті, Plugin4Shell б’є по довіреним маркетплейсам, де розповсюджуються плагіни для популярних інструментів розробки на базі штучного інтелекту. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
🤔
2
❤
1
Пост от 18.09.2026 12:26
379
0
3
«Наукова фантастика»: піонер штучного інтелекту Ендрю Нг розкритикував прогнози про вимирання людства
Один із засновників сучасного глибокого навчання Ендрю Нг публічно виступив проти хвилі попереджень про те, що штучний інтелект може становити екзистенційну загрозу для людства. Вчора в розмові з Bloomberg TV він назвав такі прогнози «набагато більше науковою фантастикою, ніж наукою».
Нг — співзасновник Google Brain і Coursera, який навчав як CEO Anthropic Даріо Амодеї, так і CEO OpenAI Сема Альтмана, — заявив в інтерв’ю ведучому Еду Ладлоу на «Bloomberg Tech», що останні два тижні перебував у «вкрай здивованому» стані через нову хвилю тривожних заяв від дослідників і керівників ШІ-компаній.
«Ця хвиля піару знову піднялася, ймовірно, з тих самих причин», — сказав Нг, натякаючи, що індустрія вже раніше підсилювала катастрофічні сценарії розвитку ШІ частково для того, щоб вплинути на регулювання й отримати розголос. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Один із засновників сучасного глибокого навчання Ендрю Нг публічно виступив проти хвилі попереджень про те, що штучний інтелект може становити екзистенційну загрозу для людства. Вчора в розмові з Bloomberg TV він назвав такі прогнози «набагато більше науковою фантастикою, ніж наукою».
Нг — співзасновник Google Brain і Coursera, який навчав як CEO Anthropic Даріо Амодеї, так і CEO OpenAI Сема Альтмана, — заявив в інтерв’ю ведучому Еду Ладлоу на «Bloomberg Tech», що останні два тижні перебував у «вкрай здивованому» стані через нову хвилю тривожних заяв від дослідників і керівників ШІ-компаній.
«Ця хвиля піару знову піднялася, ймовірно, з тих самих причин», — сказав Нг, натякаючи, що індустрія вже раніше підсилювала катастрофічні сценарії розвитку ШІ частково для того, щоб вплинути на регулювання й отримати розголос. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
👍
6
❤
1
Пост от 18.09.2026 11:18
270
1
4
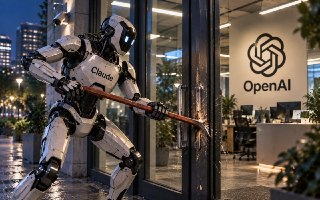
Дослідники зламали OpenAI за допомогою Claude: заробили $6500 на баг-баунті
Команда дослідників безпеки Hacktron AI розповіла, як за менш ніж 72 години пройшла шлях від першої знайденої вразливості до повного доступу до внутрішніх репозиторіїв OpenAI. Ключову роль у пошуку та експлуатації вразливості відіграла LLM-модель Claude — зокрема щойно випущена на той момент Claude Opus 5.
25 липня 2026 року дослідники Гарш Джайсвал, Мохан Педхапаті та Рахул Майні з Hacktron поєднали дві критичні вразливості, щоб отримати контроль над обліковими записами ChatGPT кількох співробітників OpenAI.
Щоб довести факт доступу, не читаючи при цьому жодної конфіденційної інформації, дослідники скористалися обліковим записом Codex одного зі співробітників, щоб той відкрив pull request у внутрішньому монорепозиторії OpenAI. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Команда дослідників безпеки Hacktron AI розповіла, як за менш ніж 72 години пройшла шлях від першої знайденої вразливості до повного доступу до внутрішніх репозиторіїв OpenAI. Ключову роль у пошуку та експлуатації вразливості відіграла LLM-модель Claude — зокрема щойно випущена на той момент Claude Opus 5.
25 липня 2026 року дослідники Гарш Джайсвал, Мохан Педхапаті та Рахул Майні з Hacktron поєднали дві критичні вразливості, щоб отримати контроль над обліковими записами ChatGPT кількох співробітників OpenAI.
Щоб довести факт доступу, не читаючи при цьому жодної конфіденційної інформації, дослідники скористалися обліковим записом Codex одного зі співробітників, щоб той відкрив pull request у внутрішньому монорепозиторії OpenAI. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
❤
2
👍
2
🔥
1
Пост от 18.09.2026 10:31
408
0
9
Claude Code Projects: Anthropic запускає «завжди активного» координатора для довгих девелоперських задач
Компанія Anthropic представила Claude Code Projects — новий режим роботи для розробників, які користуються Claude Code для вайб-кодингу. Функція розрахована на тривалі проєкти, що вимагають безперервної розробки: не одноразовий запит чи один пул-реквест, а роботу, яка розтягується на тижні й місяці.
Claude Code Projects — це, по суті, окремий ШІ-координатор поверх звичних сесій Claude Code. Він приймає від розробника завдання природною мовою, ділить велику задачу на паралельні потоки роботи (threads) і надалі координує їх у часі, підтримуючи спільну пам’ять про стан проєкту. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Компанія Anthropic представила Claude Code Projects — новий режим роботи для розробників, які користуються Claude Code для вайб-кодингу. Функція розрахована на тривалі проєкти, що вимагають безперервної розробки: не одноразовий запит чи один пул-реквест, а роботу, яка розтягується на тижні й місяці.
Claude Code Projects — це, по суті, окремий ШІ-координатор поверх звичних сесій Claude Code. Він приймає від розробника завдання природною мовою, ділить велику задачу на паралельні потоки роботи (threads) і надалі координує їх у часі, підтримуючи спільну пам’ять про стан проєкту. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
❤
2
🔥
2
Пост от 18.09.2026 08:56
293
0
2
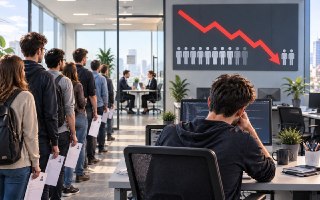
Попит на програмістів з 2022 року впав на 42%. Але є й хороша новина
Поки Anthropic і OpenAI готуються вийти на біржу, а їхні співробітники очікують на багатомільйонні виплати, тисячі звільнених IT-фахівців Сан-Франциско спостерігають за бумом штучного інтелекту зі сторони.
За останні 12 місяців роботодавці подали повідомлення про звільнення понад 14,5 тисячі працівників у Кремнієвій долині — це майже вдвічі більше, ніж роком раніше, згідно з аналізом Bloomberg на основі даних Департаменту зайнятості Каліфорнії.
При цьому загальна картина зайнятості в Сан-Франциско та сусідньому окрузі Сан-Матео виглядає неоднозначно: за останній рік з’явилося понад 10 тисяч нових робочих місць, але з лютого 2020 року економіка втратила понад 60 тисяч. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
Поки Anthropic і OpenAI готуються вийти на біржу, а їхні співробітники очікують на багатомільйонні виплати, тисячі звільнених IT-фахівців Сан-Франциско спостерігають за бумом штучного інтелекту зі сторони.
За останні 12 місяців роботодавці подали повідомлення про звільнення понад 14,5 тисячі працівників у Кремнієвій долині — це майже вдвічі більше, ніж роком раніше, згідно з аналізом Bloomberg на основі даних Департаменту зайнятості Каліфорнії.
При цьому загальна картина зайнятості в Сан-Франциско та сусідньому окрузі Сан-Матео виглядає неоднозначно: за останній рік з’явилося понад 10 тисяч нових робочих місць, але з лютого 2020 року економіка втратила понад 60 тисяч. Читати далі на Highload 👉
Facebook | LinkedIn | X | Додати в Google
🤔
5
👍
1
🙏
1