Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Frontend Tests & Tasks»
Frontend Tests & Tasks
4.6K
959
443
2
5.8K
Тесты и задачи по фронтенду (js, html, css)
Ссылка для друга: telemetr.me/+OZ7Q4OwhuDRmMWMy
Сотрудничество: @rterekhov, @shmyzna
Купить рекламу: https://telega.in/c/Frontend_Task
telemetr.me/pocpm_bot?start=rkVy0Bl3I
(или в личку)
Ссылка для друга: telemetr.me/+OZ7Q4OwhuDRmMWMy
Сотрудничество: @rterekhov, @shmyzna
Купить рекламу: https://telega.in/c/Frontend_Task
telemetr.me/pocpm_bot?start=rkVy0Bl3I
(или в личку)
Подписчики
Всего
8 319
Сегодня
-2
Просмотров на пост
Всего
471
ER
Общий
5.66%
Суточный
4.29%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 4 642 постов
Смотреть все посты
Пост от 23.10.2026 13:59
108
0
0
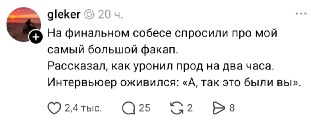
Неловкие моменты в жизни айтишника.
Frontend Tests & Tasks
Frontend Tests & Tasks
😁
2
🌚
1
Пост от 23.10.2026 07:59
105
0
6
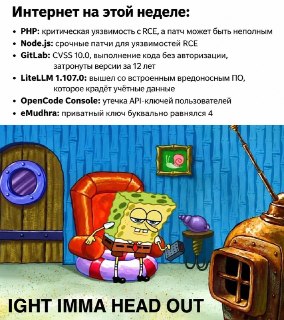
В GitLab обнаружили критическую дыру, которая оставалась незамеченной 12 лет — её оценили на максимальные 10 из 10 по шкале опасности 👻
Уязвимость CVE-2026-110264 позволяет злоумышленникам при определённых условиях удалённо запускать произвольный код на сервере. Причём для атаки даже не нужно входить в аккаунт.
Проблема затрагивает все версии GitLab начиная с 7.0, выпущенной ещё в 2014 году. Разработчики уже выпустили экстренные патчи и призвали срочно обновиться.
Только за последние сутки стало известно о критических уязвимостях в PHP, Node.js и еще и вредоносном коде в LiteLLM.
Мы не готовы к эпохе ИИ.
Frontend Tests & Tasks
🌚
2
Пост от 22.10.2026 13:59
103
0
1
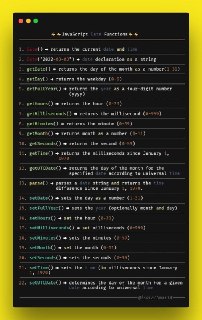
Шпаргалка по работе с датой в JavaScript
Frontend Tests & Tasks
Frontend Tests & Tasks
Пост от 22.10.2026 07:59
13
0
0
Пост от 21.10.2026 13:59
299
0
6
Вайбкодеры сгорели при попытке добыть огонь 😂
Frontend Tests & Tasks
Frontend Tests & Tasks
Пост от 21.10.2026 07:59
523
0
2
ИИ-агент Claude Code случайно спас Mac разработчика от скрытого криптомайнера, который почти два месяца жарил процессор 💀
Реддитор заметил, что его мак греется как доменная печь, но вместо того чтобы заглянуть в диспетчер задач, программист решил с нуля запилить собственную утилиту для отслеживания температур через Claude Code.
Нейронка поленилась писать код заглянула в процессы и обнаружила скрытый XMRig, который жрал 1175% CPU и разогревал чип до 112°C. Claude предложил удалить заразу и почти всё сделал сам.
Когда лень открыть «Мониторинг системы», но не лень написать свое приложение 😂
Frontend Tests & Tasks
Пост от 20.10.2026 14:05
185
0
0
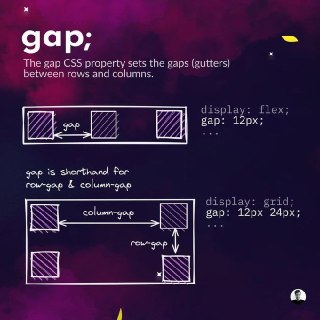
Совет CSS 💡
Если вы используете поля для добавления интервала между вашими flex-элементами или элементами сетки. Есть лучший способ.
Frontend Tests & Tasks
Если вы используете поля для добавления интервала между вашими flex-элементами или элементами сетки. Есть лучший способ.
Frontend Tests & Tasks