Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Об ЭП и УЦ»
Об ЭП и УЦ
5.5K
38.2K
1.5K
930
2.2K
«Об ЭП и УЦ» - @ep_uc самый популярный телеграм-канал о сфере электронной подписи
🗣Чат канала telemetr.me/joinchat/-y4FR5AKn7hiMzFi
🔄Обратная связь,инфопартнерство - @Ep_Uc_bot
Реклама в канале: @Ep_Uc_bot https://telega.in/c/ep_uc
🗣Чат канала telemetr.me/joinchat/-y4FR5AKn7hiMzFi
🔄Обратная связь,инфопартнерство - @Ep_Uc_bot
Реклама в канале: @Ep_Uc_bot https://telega.in/c/ep_uc
Подписчики
Всего
21 392
Сегодня
0
Просмотров на пост
Всего
2 615
ER
Общий
12.22%
Суточный
9.6%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 5 496 постов
Смотреть все посты
Пост от 20.10.2026 20:14
1 555
23
49
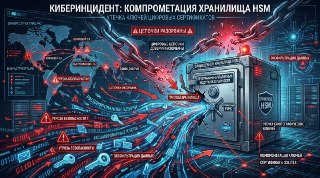
❌Компрометация промежуточных УЦ eMudhra: хронология инцидента
Кучно пошло, только теперь с настоящей компрометацией. 17 октября исследователь безопасности (Wayne) сообщил о компрометации ключей восьми промежуточных сертификатов УЦ eMudhra. Ключи цепочкой восходят к корневым сертификатам, которым доверяют Mozilla, Microsoft, Apple и Chrome. Для доказательства он подписал сообщение "We have a problem here" ключом каждого из восьми ЦС.
Интересно посмотреть на хронологию реакции:
🔹17 октября, 18:05 UTC - Chrome Root Program получает отчёт от исследователя.
🔹17 октября, 19:45 UTC - Chrome подтверждает компрометацию и выпускает обновление CRLSet, блокирующее SPKI-хеши промежуточных УЦ. Пользователи Chrome защищены без обновления браузера.
🔹17 октября, 20:06 UTC - Mozilla получает тот же отчёт.
🔹17 октября, 22:59 UTC - Mozilla завершает блокировку затронутых сертификатов в Firefox через OneCRL (без необходимости обновления или перезапуска браузера).
❌18 октября ~ 9:30 UTC - отзыв промежуточных сертификатов УЦ.
🔹19 октября - Apple блокирует сертификаты на своих устройствах. Информация передана всем, кто использует эти сертификаты в своих хранилищах доверия.
🔹20 октября - Microsoft блокирует сертификаты. Mozilla выпускает обновление NSS (3.131.1), удаляющее корневой сертификат, с использованием которого подписаны эти промежуточные ЦС. Chrome анонсирует Chrome Root Store v43 с удалением корня eMudhra.
Последствия очевидны - атакующий с ключом любого из скомпрометированных ЦС мог выдавать сертификата на любой сайт или сервис.
Mozilla и Chrome заявляют, что не считают инцидент затрагивающим другие УЦ. Разработчикам рекомендовано обновить зависимости: Go (1.27.3/1.26.10), Electron (44.9.1+), Python certifi (2026.10.19), Rust rustls-webpki (0.103.16), NSS 3.131.1 и др. Для Node.js и Composer патчи пока в процессе.
УЦ eMudhra в CRL указана причина отзыва "cACompromise" (код 2 RFC 5280) - это фактическое признание, что закрытые ключи вышли из-под исключительного контроля УЦ. Поэтому совершенно логичным выглядит вопрос - "как такое могло произойти, если ключи хранятся в HSM?"
Согласно стандарту Web PKI (BR CA/Browser Forum) закрытые ключи УЦ обязаны храниться в HSM, а не в программном виде. eMudhra на своём сайте заявляет, что использует FIPS-сертифицированные HSM и генерацию ключей внутри HSM.
На текущий момент причина компрометации ключей ЦС остаётся неизвестной.
✍️Об ЭП и УЦ
Пост от 20.10.2026 08:35
499
16
2
⚡️Проверка электронной подписи налогового уведомления ⚡️
Не работает.
Если в личном кабинете Госуслуг попытаться проверить электронную подпись налогового уведомления, то получаешь надпись - "Подлинность документа не подтверждена на момент проверки". Проверка не работает ни в мобильном приложении, ни в web-версии.
Причины - не известны. Возможно сервис проверки Госуслуг реализован по букве 472 приказа Минцифры, либо ожидает в качестве издателя сертификата - другой АУЦ, т.к. проверка подписи у других документов проходит штатно (можно ли считать правильной проверку без проверки статуса сертификата - вопрос риторический).
✍️Об ЭП и УЦ
Изображение
Пост от 20.10.2026 08:21
623
0
0
А теперь - о важных деталях этого спора, который первым заметил информационно-правовой портал Гарант.РУ.
Гарант вместе с Российской газетой курят в сторонке, потому что первым о решении Верховного суда написал телеграм-канал "Об ЭП и УЦ" 11 сентября.
Гарант вместе с Российской газетой курят в сторонке, потому что первым о решении Верховного суда написал телеграм-канал "Об ЭП и УЦ" 11 сентября.
Пост от 19.10.2026 20:35
1
0
0
Массажное кресло Yamaguchi Mercury
Массажные кресла Yamaguchi. Японский массаж для Вашего долголетия
Узнать больше
#реклама
yamaguchi.ru
О рекламодателе
Массажные кресла Yamaguchi. Японский массаж для Вашего долголетия
Узнать больше
#реклама
yamaguchi.ru
О рекламодателе
Пост от 19.10.2026 20:25
446
9
2
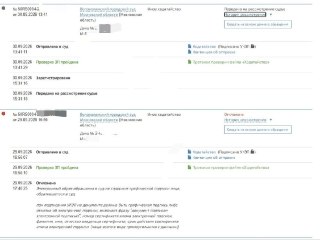
✍️В прошлом году в голосовании насчёт отметки об электронной подписи 2/3 проголосовали за её необходимость.
И в 2026 году данный вопрос продолжает оставаться дискуссионным и у сторонников её ненужности появляются новые доводы.
Например, прилагаемый ответ канцелярии Волоколамского городского суда (спасибо подписчику за пример) - "Электронный образ обращения в суд не содержит графической подписи лица, обратившегося в суд". Порядок подачи в федеральные суды общей юрисдикции документов в электронном виде не содержит такого требования, а вот PKCS#7 содержит🙈
Пост от 19.10.2026 14:11
1
0
0
Домашнее обучение вместе с Онлайн-школой №1
Зачисляем круглый год. Программа ФГОС. Мини-классы. Аттестат гос.образца. Идет набор!
Получить консультацию
#реклама 16+
onlineschool-1.ru
О рекламодателе
Зачисляем круглый год. Программа ФГОС. Мини-классы. Аттестат гос.образца. Идет набор!
Получить консультацию
#реклама 16+
onlineschool-1.ru
О рекламодателе
Пост от 19.10.2026 08:35
521
1
2
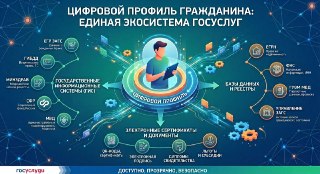
✍️Цифровой профиль и сведения о сертификатах
Постановлением Правительства от 03.06.2019 № 710 был дан старт эксперименту по повышению качества и связанности данных в государственных информационных ресурсах. Эксперимент проводится с 1 июля 2019 года по 31 декабря 2030 года (срок продлевался, последняя редакция - от 23.09.2026).
Основные цели эксперимента:
🔹создание и тестирование инфраструктуры цифрового профиля - механизма, который позволит гражданам и организациям получать доступ к своим данным из госсистем и передавать их (с согласия) в банки, страховые компании, операторам связи и другим организациям для упрощения получения услуг.
🔹создание и развитие Национальной системы управления данными (НСУД) - платформы для повышения качества, полноты и связанности данных в госресурсах.
Гражданин через портал Госуслуг (или приложение) может видеть свои данные из разных ведомств, проверять их, запрашивать корректировку и давать согласие на передачу этих данных организациям, например, для заполнения заявки на кредит или страховку.
Эксперимент идёт восьмой год, последние изменения уточнили перечень участников и сроки подключения к обмену данными, перечень сведений - довольно широкий, есть, например, сведения о выдаче государственного сертификата на материнский (семейный) капитал, а вот сведений о выдаче квалифицированных сертификатов - нет, несмотря на то, что аккредитованные УЦ передают эту информацию в ЕСИА.
Норма закона, согласно которой аккредитованный УЦ при выдаче квалифицированного сертификата направляет в ЕСИА сведения о лице, получившем квалифицированный сертификат, была введена в 63-ФЗ (часть 5 статьи 18) Федеральным законом от 12.03.2014 № 33-ФЗ.
Спустя год, 19.03.2015 Минкомсвязь (тогда ещё) опубликовала новость об обеспечении возможности аккредитованным УЦ вносить информацию в ЕСИА о выданных ими квалифицированных сертификатах посредством сервиса в СМЭВ 2.0
Более 4 лет УЦ (не все конечно) передавали сведения о сертификатах в ЕСИА, которые просто накапливались без дальнейшего использования.
Норма, что Правительство РФ устанавливает Требования к порядку предоставления владельцам квалифицированных сертификатов сведений о выданных им квалифицированных сертификатах с использованием ЕПГУ была внесена в 63-ФЗ только в 2019 году, знаменитым Федеральным законом от 27.12.2019 № 476-ФЗ.
Ещё спустя год появились сами Требования, они утверждены постановлением Правительства РФ от 28.12.2020 № 2309. При этом фактически сведения о выданных сертификатах стали доступны до подписания данного постановления, 15 сентября 2020 года об этом сообщил официальный канал Удостоверяющего центра Федерального казначейства и только 5 октября сайт Минцифры России.
Будет логичным и правильным включение в состав сведений цифрового профиля данных о выданных квалифицированных сертификатов, тем более, что эти данные уже аккумулируются в инфраструктуре СМЭВ и отображаются в личном кабинете Госуслуг.
✍️Об ЭП и УЦ