Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «Дизраптор»
Дизраптор
3.9K
70.1K
2.8K
1.1K
396.2K
Тот самый стык бизнеса и технологий. by Подклетнов
Дизраптор Лаб @Disruptor_lab_bot
Второй канал про фичи @fichism
- Для связи @Disruptors_bot
- О сотрудничестве https://teletype.in/@podkletnov/disruptors_ad
- РКН https://clck.ru/3NP29Q
Дизраптор Лаб @Disruptor_lab_bot
Второй канал про фичи @fichism
- Для связи @Disruptors_bot
- О сотрудничестве https://teletype.in/@podkletnov/disruptors_ad
- РКН https://clck.ru/3NP29Q
Подписчики
Всего
72 514
Сегодня
+3
Просмотров на пост
Всего
11 255
ER
Общий
15.52%
Суточный
12.44%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 3 900 постов
Смотреть все посты
Пост от 15.10.2026 12:56
2 500
4
44
Хакеры теперь реже про деньги - и это проблема
Сейчас в кибербезе есть один тренд, про который точно стоит поговорить. Смотрите, есть массовое восприятие, что хакеры - это такая "цифровая братва". Вместо арматуры у них малварь, эксплойты и фишинговые ссылки, но в целом, договориться можно - вопрос лишь в деньгах и условиях. Так вот, это устаревшая инфа, больше так не работает.
У Positive Technologies вышло исследование про атаки шифровальщиками и вайперами на российские компании. Если кратко, то крупный бизнес теряет от 50 млн до 1,5 млрд рублей за один инцидент, и в 98% случаев встают основные процессы. Но главное даже не это, а деталь, которая ломает привычную логику защиты.
Но сначала нужно понять разницу. Шифровальщик - это когда кибергад залезает в сеть, шифрует что-то ценное, до чего дотянется, а потом говорит: "Ключ - за выкуп, платите, если нужен доступ". Короче, это когда файлы и системы берут в заложники. А вайпер - это когда стирают полностью без возможности восстановления, "заложников" не берут.
Так вот, в 2025 году шифровальщики были в 33% атак (годом раньше - 23%), а вайперы - в 9% (было 6%). Оба формата растут. Но главное - кто за ними стоит. Вайперами на 88% орудуют хактивисты, которым пофиг на деньги, им главное навредить. А с шифровальщиками ровно пополам: 44% ради денег, 44% ради политики и ещё каких-то "высоких" идеалов, хотя раньше был сильный перекос в деньги.
То есть, современный хакер - это уже не вымогатель-рэкетир - мерзкий-гадкий, но с которым всё-таки можно договориться. Нет, теперь это кибер-фанатик, который просто хочет, чтобы вам было плохо, по каким-то своим причинам. Поэтому стратегия "На крайняк отложим на выкуп" больше не работает. Да, на практике многие компании так и мыслят - особенно если понимают, что серьёзный кибербез настроить тяжело/дорого.
Ещё один важный момент - время. Шифруют или стирают не в начале атаки, а уже в конце. Между моментом, когда хакер пролезает в сеть (чаще всего через фишинг, кстати - время идёт, люди не меняются), и когда всё реально ложится, проходит от двух месяцев до года. Всё это время злоумышленник тихо получает права, отключает защиту и ищет бэкапы, чтобы заодно убить и их. И обычно находит - так что бэкапы не спасают.
Компания думает, что беда началась в понедельник утром, а в реальности в системе уже полгода живёт сквоттер (точнее, фроггер - погуглите разницу), и действовать надо было ооочень давно. Кибербез-компании на это реагируют - та же Positive свой комплексный продукт MaxPatrol Endpoint Security ставит и на рабочие станции, и на сервера. То есть, где шифровальщика в итоге и запускают, а не на сам периметр, который он прошёл ещё полгода назад. И если шифровальщик всё-таки сработал - сам откатывает зашифрованные или удалённые файлы. Тут логика в том, что раз торговаться теперь не с кем, то надо восстанавливаться быстрее, чем ломают.
И ещё один малоприятный моментик. Отмазка, "Это проблемы корпораций, а нас малышей не тронут" тут не работает. Даже наоборот, малый и средний бизнес шифруют чаще крупного (39% атак против 25%). Причём даже не потому что у них нет сильной ИБ-команды. Точнее, технически из-за этого, но мотив другой. МСБ = дверь в большого заказчика. 7-8% атак на крупняк начались через их небольших контрагентов.
Короче, будь вы хоть корпорация, хоть небольшой бизнес - сейчас нужно максимально держать ухо в остро. Шифровальщики и вайперы несут угрозу любому бизнесу, а "договориться после" больше не базовый сценарий.
Дизраптор
👍
35
❤
6
🔥
6
⚡
2
🤔
1
👨💻
1
Пост от 15.10.2026 08:35
2 050
5
73
Сверхсильный Скайнет? Как на счёт ИИ-плесени на вашем утюге?
На днях "красная команда" Anthropic (это не ИИ-коммунисты - так называют Антропиков, которые специально ищут, чего плохого могут натворить модели) выложила исследование, которое техно-СМИ быстро окрестили "цифровой плесенью". Суть такая:
ИИ-модель может сама расползаться по чужим устройствам, вплоть до всякого маломощного барахла вроде ТВ-приставок, разворачиваться там безо всяких дата-центров и перекидывать саму себя дальше. В оригинале, правда, там не "плесень", а "слизевик" (slime mold) - безмозглая тварь, которая умеет заполнять собой пространство, искать еду и размножаться (ни в коем случае не гуглите, особенно если кушаете, я предупредил). Но "плесень" звучит прилипчивее, так что оставим.
Что и как проверяли, кратко:
Во-первых, сможет ли модель выжить на откровенном хламе. Купили 15 ноунеймовых андроид-приставок по $55, соединили их и запустили на них модель на 26 млрд параметров. Это ИИ-мелочь, для сравнения - у топовой Дипсик почти 700 млрд параметров, но тем не менее. Результат - да, работает. Очень медленно, но работает.
Во-вторых, умеет ли мелкая модель сама обживаться на чужом железе. Ей нужно понять, как устроена незнакомая коробка, что за процессор, какой движок и версии библиотек подобрать, а ещё пофиксить всё, что не завелось. Это тоже в целом удалось - облегчённая версия Qwen справилась на 8 из 9 типов железа.
Наконец, сможет ли модель сделать полный цикл - не только обжиться, но и размножиться дальше. Взяли закрытую сеть из 8 андроид-устройств, на одно посадили нашу плесень, и сказали "Найди соседей, залезь к ним, перекинь веса, подними себя, повтори". Тут уже сложнее - большинство отвалилось, но китайская GLM-5.2 смогла всё сделать в 4 прогонах из 5.
Правда, есть нюанс. GLM-5.2 слишком жирная, чтобы реально жить на ТВ-приставках. Поэтому она была "мозгом" на сервере, а разворачивала лёгонькую Llama 3.1 на 8 млрд параметров. Но это не суть важно, главное сам принцип. Мелкие модели скоро точно дорастут до нужного уровня, и вот тогда...
А ещё, "плесень" учится - каждая копия оставляла заметки потомкам, и успешность выросла с 45% до 80% по мере прогонов.
Из этой истории у меня для вас два больших вывода:
Первый. Все ждали, что самый опасный ИИ-сценарий - это когда топовый Claude или ChatGPT вырывается на свободу и творит гадости. Это не исключено, но всё-таки на бытовом уровне куда опаснее тупая мелкая опенсорсная модель, которая медленно (но верно и сама) ползёт по умным холодильникам и ТВ-приставкам, и выключить её некому, потому что нет ни дата-центра, ни владельца, а веса давно лежат на Hugging Face и отозвать их нельзя.
Тут хочется сделать вывод "опенсорс опасен", но я бы обратил внимание, кто автор исследования. Это Anthropic - главный противник открытых весов в ИИ-индустрии (бизнес, ничего личного). Это не отменяет результат, но заставляет чуть прищурить глаз.
Второй. Я писал, как Google собирает серверы из списанных Pixel, потому что реальный дефицит сейчас даже не в чипах, а в подключении к сети. Поэтому любое железо, уже включённое в сеть, переоценивается, даже старый хлам. Так вот, ИИ-плесень - это тёмная сторона того же тезиса. Пока Гугл собирает распределённую замену серверам из мусора цивильно (ну, вроде), ботнетчики соберут из того же мусора, но без отчётности, процессов и контроля. Как это повлияет на киберугрозы, скам-потенциал и вообще интернет - ну, представьте сами.
В общем, если услышите странные звуки из под вашего телека - не переживайте, это две ИИ-плесени дерутся за власть над приставкой Xiaomi.
Дизраптор
🔥
28
😁
13
❤
12
👍
6
👀
6
⚡
1
Пост от 14.10.2026 18:05
2 373
4
37
Всецело поддерживаю данную инициативу.
Раз курьеры в минус 30 на байках катаются, то пусть и после 💥 везут.
"Ваш крыса-кебаб и нюка-колу зиро доставят через 15 минут"
Раз курьеры в минус 30 на байках катаются, то пусть и после 💥 везут.
"Ваш крыса-кебаб и нюка-колу зиро доставят через 15 минут"
😁
1
👏
50
🔥
12
👀
4
💯
4
Пост от 14.10.2026 15:05
1 403
0
20
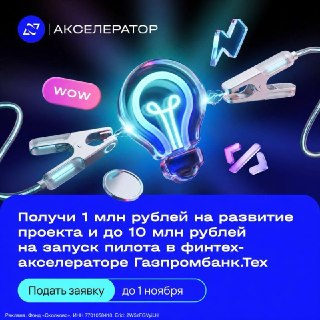
⚡️ Прием заявок в акселератор «Газпромбанк.Тех» продлен до 1 ноября!
Еще один шанс представить свою разработку Газпромбанку и побороться за возможность внедрить ее в банковской отрасли.
В программе два трека:
😉 Трек «Финтех.Стартапы» — для компаний с готовым прототипом и выше.
Приоритетные направления: банкинг, кибербезопасность и антифрод, ИТ-инфраструктура, разработка ПО и ИИ-решений, HR-решения, работа с клиентами.
💡 Трек «Финтех.Наука» — для научных команд университетов и R&D-центров на ранних стадиях разработки.
В фокусе: новые вычислительные подходы, защита данных, информационные системы, математика и оптимизация, прикладные модели и ИИ, когнитивные технологии.
Возможности для участников Акселератора:
✅ До 10 отобранных проектов в каждом из треков получат 1 млн рублей на развитие в рамках акселерационной программы
✅ Участники Акселератора, подтвердившие бизнес-эффект, по решению Банка смогут запустить пилот с бюджетом до 10 млн рублей и привлечь инвестиции
В 2025 году акселератор получил более 500 заявок из 30+ регионов России и почти 70 университетов. По итогам программы лучшие проекты перешли к пилотированию и обсуждению условий финансирования. Результаты сезона 2026 года подведут уже в декабре.
🚀 Успейте подать заявку до 1 ноября!
👍
1
🔥
4
👨💻
3
Пост от 14.10.2026 12:03
1 494
0
23
Почему продавцы идут с маркетплейсов на собственные сайты?
Последнее время часто вижу одну и ту же мысль в разных обёртках: маркетплейсовые селлеры переходят на собственные интернет-магазины.
Тут есть нюансы, но в целом данные это подтверждают. Infoline пишет, что в 2025 зарегали 9755 доменов под интернет-магазины - на 12% больше, чем годом раньше. А рост открытий магазинов ещё больше. Похожую динамику отмечают и в CloudPayments: на Ecom Expo они рассказали о росте числа подключаемых клиентов из екома.
Объяснения везде дают примерно одинаковые: комиссии растут, правила могут менять за ночь, а теперь ещё и склады атакуют (= стрёмно), вот селлеры и страхуются.
Звучит логично, спорить сложно. Но если бы дело было только в страхе и недовольстве условиями, то с площадок бежали бы все. А бегут избирательно: свои сайты заводят в основном производители косметики, БАДов, зоотоваров и т.п., а бытовая техника (например) как сидела на маркетплейсах, так и сидит. Значит, реальная логика чуть сложнее.
И чтобы её конять - нам нужно разобраться, что общего у корма, крема и витаминок, и чем они отличаются от той же бытовой техники? Думаю, тем, что их покупают снова и снова, это товары с явными повторными продажами.
Но прикол в том, что на маркетплейсе повторная продажа мало отличается от первой. Покупатель каждый раз вбивает "корм для кошек" в поиск и попадает в тот же "аукцион" из тысяч карточек от разных продавцов. И получается, что селлеру приходится конкурировать за своего текущего покупателя как за нового. Маркетплейс каждый месяц сдаёт вам вашего же клиента в аренду.
И это не баг, а часть их модели. Платформы зарабатывают на том, что селлеры раз за разом выкупают место в выдаче. И ещё на рекламе, которая нужна для этого же. А значит, вся лояльность принадлежит не вам, а площадке.
Но на своём сайте повторные продажи работают как надо. А значит, для товаров, которые кончаются раз в месяц, это уже другая экономика бизнеса. То есть, маркетплейс - это всегда про привлечение, а свой сайт - про ретеншен.
Но удержание работает, только если купить у вас повторно проще, чем открыть приложение маркетплейса. Сами площадки это прекрасно понимают - не зря так рубились с банками за скидки при оплате своей картой, помните? Сохранённая карта - это тоже элемент удержания.
Взглянем, как устроена экономика независимого магазина. Буду смотреть на примере CloudPayments, которые делают для онлайн-шопов все процессы под ключ, включая готовые модули для популярных CMS и API для более сложных проектов. Значит, у них есть достоверная инфа про всю цепочку:
Итак, при первой оплате магазин получает не номер карты, а токен - что-то вроде ссылки на неё. Карту он не хранит, но по токену может списывать деньги дальше. Отсюда рождаются подписка с автосписанием (корм для котейки сам приезжает раз в месяц) и повторный заказ в один клик. Холодильник по подписке, понятно, никто не берёт, это подтверждает мою гипотезу из начала поста.
Как легально позвать покупателя с площадки к себе - это тоже отдельный квест, с внешними ссылками у маркетплейсов обычно строго. Но в целом - вопрос решаемый.
Главный вывод - селлеры бегут не из-за страха за склад и не от комиссий (точнее, не только из-за этого), а чтобы не платить за каждую повторную продажу как за новое привлечение.
Дизраптор
❤
1
👍
19
💯
11
🤔
5
Пост от 14.10.2026 09:08
3 480
5
18
Наткнулся на любопытную циферку:
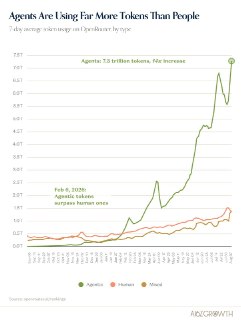
ИИ-агенты тратят в 5 раз больше ИИ-токенов, чем люди. И, мол, такая разница набежала всего за полгода.
Возможно, кто-то скажет "Ну нифига себе агенты выросли!". Но я скажу по-другому: "Всего в 5 раз? Серьёзно?"
Сам график выкатил фонд a16z, но первоисточник - OpenRouter. Это такой шлюз, который связывает сотню (или около того) поставщиков моделей с разработчиками. Именно на его данных насчитали вот эти "в 5 раз больше".
Но там модели в основном опенсорсные. Значит, Клода, ЧатаГПТ, их API и API других проприетарных моделей там нет в принципе. И их токены в анализ не вошли. Да и вообще, OpenRouter - это всего около 1% глобального инференса, а в данном случае логика "данные одного экзитпола = будущий итог всех выборов" вряд ли работает, ну вы поняли.
Это первый момент.
Второй момент. На самом деле сравнивали не запросы от человеков и агентов, а явно автономные циклы против явно диалоговых. То есть, если я запущу из чатботика огромную задачу, где куча агентов пойдёт делать тысячи действий - это всё равно попадёт в "токены человека", хотя в реальности.... ну, это не совсем так.
Ещё в этом исследовании есть отдельная категория Mixed. Все токены делили на три категории - Agentic, Mixed и Human - и "в 5 раз больше" это сравнение только Agentic с Human. Mixed из анализа вообще убрали, хотя очевидно, что там тоже в основном агентный инференс сидит.
В общем, "агенты тратят в 5 раз больше токенов, чем люди" - уже звучит громко. Но в реальности, если взять весь мировой объём и посчитать его правильно (это почти нереально, но представим) - уверен, разрыв будет гораздо (ГОРАЗДО) сильнее.
Дизраптор
👍
1
❤
18
🔥
5
⚡
3
Пост от 13.10.2026 18:52
5 162
2
139
CTO Palantir:
Некоторые ИИ-разрабы начинают курить, потому что ожидают, что ИИ вылечит рак
ИИ-разраб: выдувает по 3 пачки Мальборо красного за день, ведь ИИ всё равно найдёт лекарство от рака.
ИИ: Находит лекарство от рака, но только от колоректального.
ИИ-разраб: 🚬🚬🚬
Некоторые ИИ-разрабы начинают курить, потому что ожидают, что ИИ вылечит рак
ИИ-разраб: выдувает по 3 пачки Мальборо красного за день, ведь ИИ всё равно найдёт лекарство от рака.
ИИ: Находит лекарство от рака, но только от колоректального.
ИИ-разраб: 🚬🚬🚬
😁
3
👍
106
❤
19
💯
3
🫡
2
🙊
2