Не попадитесь на накрученные каналы! Узнайте, не накручивает ли канал просмотры или
подписчиков
Проверить канал на накрутку


Телеграм канал «CatNews»
CatNews
23.9K
349.5K
4.2K
3.5K
2.3M
Новости и аналитика с дивана от авторов CatCat. Доступно и весело объясняем, что сейчас происходит в стране и мире.
Связь: @adikob
Мы в ВК: https://vk.com/cat0news
Регистрация в РКН: https://clck.ru/3EbvnE
Подкинуть денег на сходки: 5228600552506711
Связь: @adikob
Мы в ВК: https://vk.com/cat0news
Регистрация в РКН: https://clck.ru/3EbvnE
Подкинуть денег на сходки: 5228600552506711
Подписчики
Всего
19 555
Сегодня
0
Просмотров на пост
Всего
9 297
ER
Общий
47.54%
Суточный
40.65%
Динамика публикаций

Telemetr - сервис глубокой аналитики
телеграм-каналов
телеграм-каналов

Получите подробную информацию о каждом канале
Отберите самые эффективные каналы для
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам
рекламных размещений, по приросту подписчиков,
ER, количеству просмотров на пост и другим метрикам

Анализируйте рекламные посты
и креативы
и креативы
Узнайте какие посты лучше сработали,
а какие хуже, даже если их давно удалили
а какие хуже, даже если их давно удалили

Оценивайте эффективность тематики и контента
Узнайте, какую тематику лучше не рекламировать
на канале, а какая зайдет на ура
на канале, а какая зайдет на ура

Показано 7 из 23 860 постов
Смотреть все посты
Пост от 22.10.2026 23:43
935
0
6
#ночь посвящённая сегодняшнему внеплановому ИБ-дню.
Контекст: свежие уязвимости, которые еще не закрыты патчами, называются 0 day (zero day)
Контекст: свежие уязвимости, которые еще не закрыты патчами, называются 0 day (zero day)
🌚
31
😁
3
❤
1
😨
1
Пост от 22.10.2026 20:29
2 530
105
155
Подписчик замутил забавный сайт-тест «Розовые очки»
Я создал опросник о России, чтобы можно было проверить, в какой "реальности" человек живет .
Типа он думает, что Россия на [данные удалены] месте по экономике, а она на самом деле на [данные удалены] . Это пример негативного восприятия. А, бывает, что человек, наоборот, слишком хорошо думает о стране, но это скорее редкость
В общем, бегом проверять
😁
53
👍
19
🤡
5
❤
2
👎
1
🔥
1
🤔
1
🫡
1
Пост от 22.10.2026 17:19
1 299
11
9
Продолжая день ИТ-кликбейта нельзя не упомянуть другую свежую историю. В PHP нашли критическую уязвимость. Коротенько по сабжу по ссылке, но, если очистить от излишней истерики, то ситуация лютая.
Дано: как минимум 2 месяца достаточно широкому кругу лиц была известна лазейка, позволяющая скомпрометировать фактически любой сайт, использующий PHP. А это, действительно, порядка 2\3 интернета.
Понятное дело, что это некоторое драматизированное изложение. В идеальном мире есть аудит безопасности, который мог бы обнаружить эксплуатацию этой конкретной PHP2Shell. При этом пока что массовых жалоб на какие-то таинственные взломы не было. Но это в идеальном мире.
Во-первых, аудит работает не у всех и, даже, если работает — не всегда его события мониторятся (видел своими глазами, как почти год в одном небольшом сервисе администратора спамило сообщениями об очевидном взломе, которые он тупо игнорил)
Во-вторых, судя по всему, PHP2Shell позволяет не только выполнять команды, но и читать содержимое памяти PHP-процесса, а это означает, потенциальную возможность извлекать токены, пароли и другие секреты. Насколько хорошо детектируется подобное — вопрос интересный и лично я ответа на него не знаю. AWS обнаружила попытки эксплуатации PHP2Shell ещё 17 октября 2026 года, за четыре дня до официальной публикации уязвимостей, но из отчета не следует, что именно они увидели.
Т.е. риск того, что этой уязвимостью нулевого дня уже кто-то незаметно воспользовался, мягко говоря, ненулевой.
Ну и, самое стрёмное, это то, что далеко не все вовремя устанавливает обновления (или в принципе устанавливают их). До сих пор чуть ли не треть серверов используют PHP старше версии 8.1 (которые в принципе уже не поддерживается, не обновляется и вообще дырявый, как решето). Сколько из оставшихся регулярно обновляются — загадка великая есть. По моему личному опыту далеко не все крупные компании оперативно обновляют всё своё ПО, а уж о малом бизнесе или личных сайтах и говорить нечего.
Тут, правда, есть другой, уже позитивный нюанс: хостинг-провайдеры могут принудительно обновить PHP для всех клиентов, даже без их согласия. Но на практике всё зависит от конкретного хостинга и того, насколько сильно обновление может нарушить работу сайтов (а тут тоже есть всякие весёлые риски).
Короче, неделька весьма суматошная вышла и дальше может стать сильно хуже. В условиях того, что сейчас различные нейросети ударно трудятся по созданию всё новых и новых эксплойтов, это явно не последний случай, когда будет найдена подобная критическая уязвимость в каком-нибудь массово используемом ПО.
Так-то их и до этого находили регулярно, в ручном режиме, но автоматизация процесса позволяет значительно увеличить КПД специалистов по пентесту. Что не может не беспокоить, особенно на фоне офигительных историй про индусов, шифрующих свои сертификаты однозначными паролями.
❤
17
😁
10
🤔
6
🥱
2
Пост от 22.10.2026 11:57
2 464
19
29
На всякий случай, отдельно пропишу совсем на пальцах.
Удостоверяющие Центры — это такой оплот стабильности в интернете, вокруг которых строится вся система. Они отвечают за то, что сайт Х однозначно сопоставляется с доменом и вы, перейдя по ссылке, оказываетесь там, где надо.
При этом "доверие" распространяется на все ключевые удостоверяющие центры, т.е. российский\американский\арабский браузер\приложение будут доверять сертификату, который выпустила индийская eMudhra.
И, если в браузерах и операционных системах есть функция обновления\отзыва сертификатов, то во многих других приложениях, особенно в умных устройствах и серверных утилитах, список доверенных сертификатов ЗАФИКСИРОВАН. Т.е. если вы сейчас попробуете в Chrome зайти на проблемный сайт, вас не пустит, т.к. сертификат уже пометили, как ненадёжный. Но вот ваша условная умная кофемолка туда спокойно зайдет и скачает обновление, которое превратит её в робота убийцу (ну или часть ботнета).
Тут важно отметить, что чтобы это произошло, злоумышленник должен получить контроль над вашим траффиком. Как? Ну, например, он может взломать ваш роутер через одну из многих сотен уязвимостей (какой процент пользователей обновляет регулярно прошивки своих устройств? 1%? 0.5%?). Или же вы от большого ума подключитесь к общедоступному вайфаю, который окажется фишинговой сетью.
Короче, пока нет свидетельств того, что уязвимость активно эксплуатируется. Более того, она всё-таки требует достаточно специфичных условий для эксплуатации. Но проблема в том, что скомпрометированным оказался ключевой элемент всей интернет-инфраструктуры. Это очень тревожный звоночек, показывающий всю хрупкость окружающей нас цифровой экосистемы.
❤🔥
39
🤔
31
👍
11
❤
6
🫡
4
💊
1
Пост от 22.10.2026 11:38
1 149
5
70
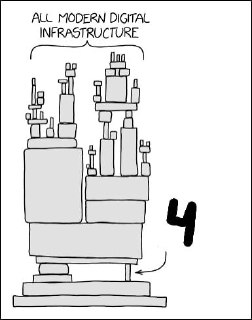
Если в вашей ленте начали мелькать мемы про число 4, а вы не в курсе о чём вообще речь, то ловите эпическую историю про индусов, информационную безопасность, слабоумие и отвагу.
Контекст: сертификаты индийского удостоверяющего центра eMudhra были скомпрометированы по причине «админ — индус». На всякий случай поясню для тех, кто не в курсе. Удостоверяющий центр (CA) — организация, которой доверяют браузеры. Она проверяет право на использование домена и выдаёт цифровой сертификат, подтверждающий, что условный банк.ру - это реально сайт банка.
У владельца цифрового сертификата есть два математически связанных ключа:
1) Приватный (закрытый) ключ. Его секрет известен только владельцу и с его помощью можно ставить цифровую подпись, которую невозможно подделать, не зная ключа.
2) Публичный (открытый) ключ — доступен всем желающим. Он позволяет проверить, что подпись действительно была создана соответствующим приватным ключом.
В нормальных условиях приватный ключ — огромное случайное число длиной до 384 бит. Это примерно 10^115 возможных вариантов, поэтому «подобрать» правильный почти невозможно. На сложности этой задачи фактически и строится весь современный интернет, точнее безопасность в нём.
Тогда как же злобные хакеры смогли взломать индусский Удостоверяющий Центр? Они построили квантовый компьютер, который смог перебрать все варианты за разумное время? В алгоритме шифрования, которым пользуется весь мир уже не один десяток лет, нашли уязвимость?
ЛУЧШЕ.
Приватные ключи восьми промежуточных удостоверяющих-сертификатов оказались настолько надёжными, что их смогли восстановить буквально за доли секунды. Вместо случайных 384-битных чисел там использовались 4, 56, 66, 115, 155, 156, 230 и 237. Да, один из приватных ключей удостоверяющего центра, которому доверяли крупнейшие браузеры мира, — буквально 4. Не 4 с ещё сотней цифр. Просто 4.
Получив эти ключи можно было подделывать сертификаты HTTPS для произвольных сайтов, пока доверие к скомпрометированным CA не было заблокировано. При этом восемь практически общедоступных ключей существовали с апреля 2025 года, а проблему обнаружили лишь в октябре 2026-го.
Индусы оправдываются, мол, ошибка в скрипте создала слабые ключи, а сотрудники решили, что так и надо, поэтому использовали их вместо правильных. В целом, учитывая мой опыт взаимодействия с индийским ИТ — вполне себе верю. У ребят критическое мышление порой напрочь отключается, когда кто-то авторитетный им что-то говорит. При этом под «авторитетный» подходит +- кто угодно, от рабочего скрипта, навайбкоженного за 5 минут, но представленного руководителем, как рабочий инструмент, до сотрудника службы поддержки вендора (порой такого же индуса, но с ещё меньшей квалификацией). Я неоднократно слышал кулстори, как особенно одарённые сотрудники поддержки продуктов убеждали клиента выстрелить себе в ногу и тот, даже будучи в целом вменяемым, соглашался (ну он же работает в компании Х — он знает, что делает на самом деле нет, он не знает).
Но вернёмся к самой истории. Казалось бы, Google, Mozilla, Apple и Microsoft уже экстренно отозвали доверие к проблемным сертификатам, вот только это вообще не решает проблему, потому что опасность сохраняется для программ, серверов и устройств, которые не проверяют, был ли сертификат отозван. Это приложения, платёжные системы, умная техника, роутеры и даже автомобили. Некоторые устройства с устаревшей прошивкой могут оставаться уязвимыми вплоть до 2039 года — пока не истекут сроки действия скомпрометированных сертификатов.
Что делать обычному человеку? По возможности обновить операционную систему, браузер, приложения и прошивки устройств. Но, скорее всего, уязвимость сохраниться "под капотом", особенно для всяких бытовых устройств и старых серверных приложений. Справедливости ради, злоумышленнику надо ещё перехватить ваш траффик, чтобы реализовать атаку. И это ещё один повод не подключаться к непонятным бесплатным вайфаям...
👍
17
😁
15
🔥
3
🤯
1
💅
1
Пост от 22.10.2026 08:05
574
2
1
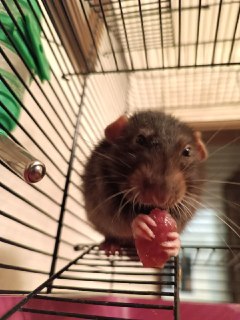
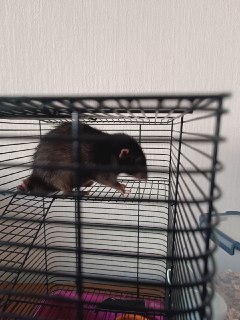
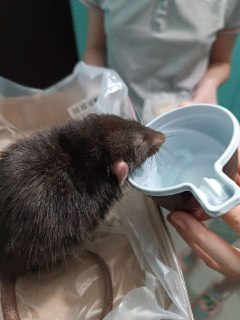
Помпончик, он же обрез/отморозок. Был найден на улице замерзшим, отогрет, накормлен, напоен, любим. Прожил определённо более счастливую жизнь, чем мог бы, но, к сожалению, прямо в новый год умер(
#ВМиреЖивотных
#ВМиреЖивотных
🕊
24
😢
12
💔
2
❤
1
Пост от 21.10.2026 20:27
2 473
4
2
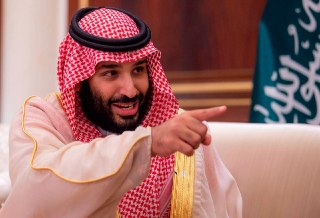
админ с детства за Бен-Салмана (в вопросе нарративов в компьютерных играх, товарищ хусит)!
😁
51
🤔
5
❤
2
🥱
2
🫡
2
🤡
1